No Wi-Fi corporativo, Wi-Fi Pass é um modelo de acesso em que cada dispositivo recebe uma credencial individual, instalada uma única vez, e passa a se conectar à rede da empresa de forma automática, sem senha e sem portal. A conexão usa o padrão Passpoint com WPA2/3-Enterprise e autenticação por certificado, por isso a rede identifica cada usuário e cada aparelho.
O Wi-Fi Pass, do WiFeed, roda sobre os access points que a empresa já tem, com um servidor RADIUS em nuvem mantido pela plataforma, e atende colaboradores, BYOD, terceiros e visitantes.
Em muitas empresas, a rede interna ainda depende de uma senha que todo mundo conhece. Ela passa de colaborador para terceiro, de terceiro para visitante, e a TI só percebe quando precisa trocá-la e reconfigurar centenas de aparelhos. O Wi-Fi Pass existe para fechar essa lacuna sem criar mais trabalho manual.
O que é o Wi-Fi Pass e o que muda para a TI corporativa
Wi-Fi Pass é uma credencial de acesso individual que fica instalada no dispositivo e conecta o usuário ao Wi-Fi corporativo sem que ele precise digitar nada. No contexto de controle de acesso wi-fi corporativo, isso significa trocar uma senha que circula entre pessoas por uma identidade que pertence a uma pessoa e a um aparelho.
O cadastro acontece uma vez. A partir daí, a rede reconhece o dispositivo e o dispositivo reconhece a rede, em todas as unidades configuradas. Não há SSID para escolher, senha para lembrar nem portal para preencher a cada chegada.
Para a equipe de Infra/TI, a mudança aparece em cinco frentes:
- Fim da senha compartilhada na rede interna: cada pessoa entra com a própria credencial, que não serve para outro aparelho.
- Menos liberação manual: o acesso deixa de depender de cadastro de MAC ou geração de voucher a cada pedido.
- Rastreabilidade: cada sessão fica associada a um usuário e a um dispositivo, e não a uma senha genérica.
- Revogação individual: o administrador revoga pelo portal o acesso de um dispositivo sem trocar a senha de toda a empresa.
- Experiência do usuário: o colaborador chega à unidade e já está conectado, o que reduz chamados de “não consigo entrar no Wi-Fi”.
Esse equilíbrio entre proteção e conveniência é o que o mercado chama de Wi-Fi seguro sem fricção: a segurança fica mais forte justamente porque o usuário não precisa fazer nada para mantê-la.
Por que a senha compartilhada virou risco no Wi-Fi corporativo
Senha compartilhada é uma credencial única que todos usam para entrar na rede, sem vínculo com quem está conectado. No contexto de controle de acesso wi-fi corporativo, isso significa uma rede em que ninguém sabe, em tempo real, quem está conectado, de onde e com qual permissão.
O risco está crescendo. O Cisco State of Wireless 2026, pesquisa com mais de 6 mil profissionais de redes sem fio de empresas com 250 ou mais funcionários em 30 países, mostra que 71% esperam aumento dos incidentes de segurança wireless nos próximos dois anos. Mais de um terço (38%) já percebeu esse aumento nos dois anos anteriores.
Entre os fatores citados estão ataques automatizados ou gerados por IA (35%), o trabalho remoto e híbrido, que amplia os dispositivos fora do controle da TI (31%), e o uso crescente de IoT (30%). As barreiras mais apontadas para reforçar a segurança são a complexidade de implantação (55%), a infraestrutura legada (51%) e o receio de perder desempenho (50%).
No dia a dia, o problema aparece assim:
- Senha que nunca muda: trocá-la significa reconfigurar todos os aparelhos em todas as unidades, então ela fica.
- Ex-colaborador ainda conectado: quem foi desligado ontem continua sabendo a senha da rede hoje.
- Cada unidade com uma lógica: com vários fabricantes, a mesma empresa acumula formas diferentes de autenticar.
- Logs sem identidade: registros dispersos, sem vínculo com a pessoa e sem retenção padronizada.
- Conhecimento concentrado: a configuração da rede depende de uma ou duas pessoas.
Um controle de acesso maduro responde a cinco perguntas: quem pode acessar (identidade), como pode acessar (método), o que pode fazer (política), quem está na rede agora (visibilidade) e o que aconteceu antes (histórico). Com senha compartilhada, a TI não responde com segurança a nenhuma delas.
Wi-Fi Pass corporativo ou app de senha: qual a diferença?
Wi-Fi Pass é um nome usado por produtos bem diferentes entre si, de apps de consumo a tecnologias de autenticação corporativa. No contexto de uma avaliação técnica, isso significa que a TI precisa separar o que apenas distribui uma senha do que identifica quem está na rede.
Quem pesquisa o termo encontra, em geral, quatro coisas:
- Apps de mapa de redes e senhas públicas: aplicativos de consumo que reúnem redes abertas e senhas compartilhadas por usuários. Servem para achar internet na rua e não controlam acesso a nenhuma rede corporativa.
- Geradores de passe para carteira digital ou QR code: transformam o nome da rede e a senha em um passe ou código para o convidado escanear. Facilitam a entrada, mas continuam entregando a mesma senha a todos.
- Compartilhamento de senha pelo celular: recurso nativo de Android e iOS que gera um QR code da rede em que o aparelho já está conectado. A senha só muda de mão.
- Wi-Fi Pass, do WiFeed (Passpoint / Hotspot 2.0): credencial individual com certificado, ligada à base de identidade da empresa, com conexão automática e políticas por perfil. É a única das quatro opções que identifica quem está conectado.
A diferença prática é simples. Nas três primeiras, quem tem a senha entra. Na quarta, quem tem identidade entra, e a TI consegue retirar o acesso de uma pessoa sem afetar as demais.
Como o Wi-Fi Pass funciona: Passpoint, certificado e RADIUS
Passpoint é o padrão que permite ao dispositivo encontrar e autenticar sozinho uma rede compatível, sem escolher SSID nem digitar senha. No contexto do Wi-Fi corporativo, isso significa que o aparelho e a rede se reconhecem mutuamente, com criptografia de nível empresarial desde a primeira conexão.
O Passpoint, também chamado de Hotspot 2.0, é um programa de certificação da Wi-Fi Alliance, lançado em 2012, segundo o anúncio oficial da entidade. O Wi-Fi Pass aplica esse padrão à realidade da empresa com estes componentes:
- Perfil de acesso (Wi-Fi Profile): certificado instalado uma única vez no dispositivo.
- WPA2/3-Enterprise: modo de criptografia corporativo, em que cada sessão tem chaves próprias.
- EAP-TLS ou EAP-TTLS: métodos de autenticação do padrão 802.1X; no EAP-TLS, o certificado substitui a senha.
- Servidor RADIUS individualizado: o WiFeed hospeda um RADIUS exclusivo por cliente, que decide quem entra e com quais regras.
- RadSec: RADIUS transportado sobre TLS, que liga as controladoras ao RADIUS em nuvem com tráfego cifrado.
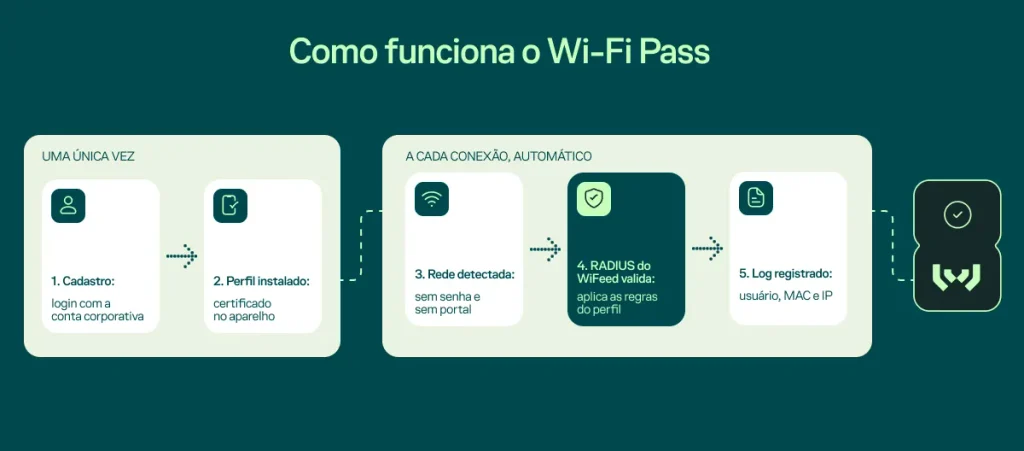
Na prática, o fluxo segue cinco etapas:
- O usuário faz um cadastro único, com login na base de identidade da empresa.
- O perfil de acesso é instalado no dispositivo.
- Ao chegar a uma unidade, o aparelho detecta a rede Passpoint e apresenta o certificado.
- O RADIUS valida a credencial e aplica as regras do perfil, como VLAN, banda e horário.
- A sessão é registrada nos logs, com usuário, MAC e IP.
A compatibilidade é nativa com Android, iOS e Windows, sem instalação de agente para a conexão em si.
👉Conheça o Wi-Fi Pass, assista ao nosso webinar de lançamento.
Senha compartilhada, captive portal ou Wi-Fi Pass: qual usar?
Senha compartilhada (PSK, do inglês pre-shared key) é a chave única que todos digitam para entrar na mesma rede. No contexto de uma empresa com centenas de pessoas, isso significa que a TI não sabe quem está conectado e precisa trocar a senha de todos quando alguém sai.
A tabela compara os métodos mais comuns em redes corporativas:
| Método | Perfil indicado | Segurança | Experiência | Esforço da TI |
|---|
| Senha compartilhada (WPA2/WPA3-Personal) | Redes pequenas, sem exigência de rastreio | Baixa: uma credencial transferível para todos | Simples no início; quebra a cada troca de senha | Alto: trocar a senha e reconfigurar cada aparelho |
| Captive portal | Visitantes eventuais, sem identidade prévia | Média: identifica no cadastro, rede costuma ser aberta | Login a cada visita ou sessão | Baixo a médio |
| Liberação por MAC ou voucher | Equipamentos específicos e eventos | Baixa a média: MAC pode ser clonado e voucher repassado | Depende de pedido à TI | Alto: cadastro um a um |
| 802.1X com usuário e senha do diretório | Notebooks corporativos | Alta | Pode cair quando a senha do diretório expira | Médio a alto com RADIUS próprio |
| Wi-Fi Pass (Passpoint com certificado) | Colaboradores, BYOD, terceiros e visitantes recorrentes | Alta: certificado por dispositivo e WPA2/3-Enterprise | Automática depois do cadastro único | Baixo: RADIUS e certificados mantidos pelo WiFeed |
O captive portal continua útil para quem chega sem identidade prévia, como o cliente de uma loja. Já o voucher Wi-Fi e as políticas de acesso por MAC address fazem sentido em exceções, não como regra para quem acessa todo dia.
O desenho mais comum é híbrido: Wi-Fi Pass para quem tem identidade conhecida e captive portal para o visitante pontual, que pode, inclusive, baixar o perfil no próprio portal e virar um usuário recorrente.
Como distribuir o perfil de acesso para cada público
Distribuir o perfil de acesso é a etapa em que o certificado do Wi-Fi Pass chega ao dispositivo de quem vai usar a rede. No contexto de uma empresa com públicos diferentes, isso significa escolher o canal que combina com a base de identidade de cada grupo.
O Wi-Fi Pass oferece cinco formas de distribuição:
| Canal | Como funciona | Público indicado |
|---|
| App Wi-Fi Pass | Login com Microsoft, Google ou base integrada; também pode ser distribuído por MDMs de mercado | Colaboradores com conta corporativa e dispositivos gerenciados |
| SDK em app parceiro | O perfil é instalado dentro de outro aplicativo, como um app de benefícios, de varejo ou de condomínio | Empresas que já têm app próprio |
| Captive portal | O usuário faz o próprio cadastro e baixa o perfil | Terceiros e visitantes recorrentes |
| QR code, link, e-mail ou WhatsApp | O perfil é enviado diretamente ao usuário | Hotéis, eventos e controle de visitantes |
| SIM ou eSIM | Autenticação EAP-AKA/SIM, com integração ao HSS ou HLR da operação | Redes privativas que combinam Wi-Fi e rede móvel |
A identidade pode vir de várias fontes: Active Directory, Google Workspace, gov.br, login social (Meta, LinkedIn, X), MDMs, ERPs e IAMs, app próprio, SIM cards, apps parceiros e a federação OpenRoaming, da Wireless Broadband Alliance (WBA).
A escolha do canal define a experiência do primeiro acesso. Para colaboradores, o caminho mais curto costuma ser o login com a conta corporativa no app. Para terceiros, o captive portal ou um link enviado pela área responsável evita que a TI participe de cada cadastro.
Wi-Fi Pass para colaboradores, BYOD, terceiros e visitantes
Perfil de acesso é o grupo de usuários que entra na rede com as mesmas regras. No contexto do Wi-Fi Pass, isso significa que cada grupo recebe a credencial pelo canal adequado e passa a seguir políticas próprias de VLAN dinâmica, limite de banda, horário de acesso, tempo de sessão, bloqueios e limite de dispositivos simultâneos.
Colaboradores na rede interna sem senha compartilhada
Na rede interna, o Wi-Fi Pass troca a senha conhecida por todos por uma credencial ligada à conta corporativa. O Wi-Fi para colaboradores deixa de depender de troca periódica de senha e de reconfiguração em massa quando alguém sai da empresa.
Em BYOD (uso do dispositivo pessoal no trabalho), o celular do colaborador recebe o próprio perfil e pode cair em uma VLAN separada, com banda limitada. A TI ganha controle individual sem precisar gerenciar o aparelho inteiro.
O Wi-Fi para prestadores de serviço passa a usar credencial nominal, com horário e tempo de sessão definidos. Quando o contrato termina, o administrador revoga pelo portal o acesso do dispositivo, sem mexer na rede dos demais.
Visitantes recorrentes sem login a cada visita
Para o Wi-Fi para visitantes que voltam com frequência, o perfil baixado no portal ou recebido por link elimina o cadastro repetido. O visitante eventual segue no captive portal.
Dispositivos IoT: o que existe hoje e o que é roadmap
O uso do Wi-Fi Pass em IoT é uma evolução prevista no roadmap do produto, sem data definida. Hoje, a plataforma WiFeed atende sensores, coletores e outros equipamentos com métodos próprios para esse caso, como senha específica por dispositivo e liberação por MAC.
Wi-Fi Pass e NAC: onde cada um atua na rede da empresa
NAC (Network Access Control) é a categoria de solução que decide quem e o que entra na rede, incluindo a checagem da saúde do dispositivo antes de liberar. No contexto de empresas que já têm NAC nos notebooks, isso significa que o Wi-Fi Pass convive com ele e cobre o que costuma ficar de fora: o celular pessoal, os terceiros e os visitantes.
Para quem ainda não tem um NAC, o WiFeed é o primeiro passo: define quem acessa e em qual rede, com certificado por dispositivo, sem o custo e a operação de um NAC. A tabela mostra com honestidade onde estão os limites:
| Capacidade de um NAC | O que o WiFeed entrega hoje |
|---|
| Autenticar usuário e dispositivo | Sim, no mesmo nível técnico: certificado digital e 802.1X |
| Decidir onde o dispositivo entra (rede e permissões) | Sim, com VLAN dinâmica e políticas por perfil |
| Checar a saúde do dispositivo antes de liberar (antivírus, atualização) | Não |
| Identificar sozinho o tipo de equipamento (impressora, câmera) | Não |
| Cobrir Wi-Fi e rede cabeada e reagir em tempo real | Em parte: hoje só Wi-Fi (cabeada no roadmap, sem data) e ainda não derruba ou isola quem já está conectado |
O mesmo raciocínio vale para Zero Trust, que é um modelo de segurança e não um produto. No NIST SP 800-207, publicado em 2020, a decisão de acesso combina identidade, postura do dispositivo e monitoramento contínuo. O WiFeed cobre a camada de identidade de uma estratégia Zero Trust no Wi-Fi: autenticação individual, menor privilégio por rede e perfil, tráfego criptografado e logs. Postura e reavaliação contínua ficam com outras camadas da arquitetura.
Em projetos com RADIUS e PKI próprios ou com NAC comercial instalado pelo cliente, o time monta e mantém servidor, autoridade certificadora e integração com o diretório, e precisa de alguém dedicado depois. No Wi-Fi Pass, essa parte vem pronta, em nuvem.
Como implantar o Wi-Fi Pass em 6 passos na rede atual
Implantar o Wi-Fi Pass é apontar a rede Wi-Fi existente para um RADIUS em nuvem e conectar esse RADIUS à base de identidade da empresa. No contexto de uma operação com várias unidades, isso significa um projeto de dias, e não de meses, sem trocar access points e sem especialista dedicado à manutenção.
O roteiro segue seis passos:
- Configuração do RADIUS no WiFeed: o servidor individualizado do cliente é criado na plataforma.
- Configuração do Wi-Fi Pass nas controladoras: a rede passa a anunciar o Passpoint e se conecta ao RADIUS via RadSec.
- Integração com a base de identidade: AD, Entra ID, Google Workspace, LDAP ou outra fonte.
- Definição das regras de uso: VLAN, banda, horário, tempo de sessão e limite de dispositivos por perfil.
- Distribuição dos perfis: pelo canal escolhido para cada público.
- Operação: acompanhamento de logs, revogações e ajustes de política no painel.
A divisão de responsabilidades fica assim:
| Tarefa | Quem cuida |
|---|
| PKI e emissão de certificados | WiFeed |
| Alta disponibilidade do RADIUS | WiFeed |
| Expiração e renovação de certificados | WiFeed |
| Atualizações e integrações | WiFeed |
| Compatibilização de dispositivos | WiFeed |
| Políticas por perfil e revogações | TI do cliente, pelo painel |
O modelo segue a lógica do RADIUS na nuvem: a TI define as regras, e a infraestrutura de autenticação deixa de ser mais um servidor para manter. O requisito é que os equipamentos estejam entre os fabricantes homologados, o que permite aplicar a mesma política em marcas diferentes, como detalha o guia de autenticação Wi-Fi multifabricante.
👉Confira outros conteúdos relacionados ao Wi-Fi Pass e complemente o conhecimento:
Como o WiFeed resolve o acesso sem senha no Wi-Fi corporativo
A plataforma WiFeed é uma camada de controle de acesso que roda sobre a rede homologada que a empresa já tem. No contexto do Wi-Fi Pass, isso significa reunir conexão automática, identidade corporativa e políticas por perfil em um painel único, para várias unidades e fabricantes.
O Wi-Fi Pass, do WiFeed, se apoia nestes recursos da plataforma:
- Métodos de autenticação: mais de 15 opções, incluindo 802.1X com RADIUS direto no AD/LDAP, captive portal e Wi-Fi Pass, combinadas conforme o público dentro da mesma autenticação wi-fi corporativa.
- Integrações nativas: LDAP/LDAPS, Active Directory, Entra ID, SAML e Google Workspace.
- Multifabricante: mais de 20 fabricantes de rede integrados, sem substituir access points, controladoras ou firewalls.
- Políticas por perfil: VLAN dinâmica, limite de banda, horário de acesso, tempo de sessão, bloqueios e limite de dispositivos simultâneos.
- Rastreabilidade: os logs de acesso Wi-Fi associam usuário, MAC e IP, com recursos nativos que apoiam requisitos de LGPD e do Marco Civil da Internet. O enquadramento de cada empresa nessas leis exige análise jurídica própria.
Segundo dados internos do WiFeed, a automação do controle de acesso reduz em até 87% o tempo de gestão da TI. Na base do WiFeed, a plataforma opera em mais de 15 mil locais, com mais de 80 mil access points e mais de 35 milhões de usuários autenticados, com NPS 88 e suporte em até 2 minutos.
Empresas como Assaí Atacadista, Grupo BRF, Unimed, Pormade e Nater Coop usam a plataforma WiFeed no controle de acesso às suas redes. Para ver a lógica do produto apresentada pelo time do WiFeed, assista ao webinar de lançamento do Wi-Fi Pass.
Perguntas frequentes sobre o Wi-Fi Pass na empresa
1- O Wi-Fi Pass funciona em quais dispositivos? A compatibilidade é nativa com Android, iOS e Windows. O perfil é instalado uma única vez e, depois disso, o aparelho se conecta sozinho às redes configuradas.
2- Preciso trocar meus access points para usar o Wi-Fi Pass? Não. O Wi-Fi Pass roda sobre a infraestrutura homologada que a empresa já tem. As controladoras passam a se conectar ao RADIUS do WiFeed via RadSec, sem substituição de equipamentos.
3- O Wi-Fi Pass funciona com Active Directory e Entra ID? Sim. A plataforma WiFeed tem integração nativa com Active Directory, Entra ID, LDAP/LDAPS, SAML e Google Workspace. O colaborador faz o cadastro único com a própria conta corporativa.
4- O que acontece quando um colaborador sai da empresa? O administrador revoga pelo portal o acesso liberado do dispositivo. Como não existe senha compartilhada, ninguém mais precisa reconfigurar o aparelho, e a rede dos demais segue funcionando.
5- O Wi-Fi Pass substitui o NAC da empresa? Não. Em empresas com NAC, o Wi-Fi Pass convive com ele e cobre BYOD, terceiros e visitantes. Em empresas sem NAC, é o primeiro passo para controle individual, sem checagem de postura do dispositivo.
Quer ver seus colaboradores entrando no Wi-Fi sem senha, sobre a rede que você já tem? Agende uma demonstração do Wi-Fi Pass com o time do WiFeed.

