O Hotspot 2.0, também conhecido como tecnologia Passpoint, é um padrão da indústria que torna a conexão ao Wi-Fi tão simples e segura quanto a rede celular: o dispositivo descobre a rede, se autentica e criptografa a sessão sozinho, sem portal e sem senha.
Ele combina o IEEE 802.11u, para a descoberta, com autenticação enterprise via EAP, RADIUS e WPA2/WPA3-Enterprise. No WiFeed, o Passpoint é a base do Wi-Fi Pass: depois de instalar um perfil uma única vez, colaboradores, dispositivos pessoais e visitantes recorrentes se conectam automaticamente na rede que a empresa já tem.
Quem está em TI conhece bem o cenário: SSID “guest” criado às pressas, senha compartilhada que vira conhecimento público em dias, fila de chamados porque “o Wi-Fi não abre a página” e a sensação de que a rede Wi-Fi para visitantes não está à altura do restante da infraestrutura.
Ao mesmo tempo, o Wi-Fi se tornou parte da entrega de serviço: hóspedes avaliam hotéis pela qualidade da conexão, passageiros esperam sinal estável em aeroportos, visitantes querem estar online em segundos. E o que muitas organizações ainda oferecem é uma combinação de rede aberta, senha fraca e portal improvisado.
É justamente para resolver esse gargalo, entre a praticidade do Passpoint e a governança que toda empresa precisa manter, que plataformas como o WiFeed existem: unindo autenticação tradicional, captive portal e suporte nativo a Hotspot 2.0 numa única gestão centralizada.
O que é Hotspot 2.0
O Hotspot 2.0, também conhecido como tecnologia Passpoint, é um padrão da indústria projetado para tornar a conexão ao Wi-Fi público tão simples e segura quanto se conectar à rede de celular. Ele automatiza todo o processo de descoberta, autenticação e criptografia, criando uma transição suave entre redes móveis (4G/5G) e redes Wi-Fi, sem telas de login e sem dúvida sobre a segurança da conexão.
A plataforma WiFeed incorpora esse padrão no Wi-Fi Pass, um dos +15 métodos de autenticação do portfólio oficial do WiFeed.
[BANNER: manter ou trocar o banner atual; ver nota de implementação]
Do ponto de vista técnico, o Hotspot 2.0 é um padrão de conectividade Wi-Fi baseado em extensões como o IEEE 802.11u e autenticação enterprise. Em dispositivos compatíveis, ele permite:
- descobrir informações da rede antes de se conectar;
- verificar se a rede é compatível com um perfil de identidade já presente no dispositivo;
- realizar autenticação automática usando EAP + RADIUS;
- estabelecer uma sessão já criptografada com WPA2-Enterprise ou WPA3-Enterprise.
Na prática, se o dispositivo possui um perfil de acesso válido (provisionado por operadora, federação, instituição ou empresa), ele reconhece redes Passpoint associadas a esse perfil e se conecta sozinho, sem precisar escolher SSID, abrir portal ou digitar senha.
Pense na experiência em um aeroporto, shopping ou escritório: você entra no ambiente e o aparelho já está conectado, pronto para uso, sem qualquer intervenção manual.
Observação: é importante alinhar expectativas. Não significa que um smartphone vai se conectar “em qualquer rede do mundo”. A automação só acontece quando duas condições são verdadeiras: o dispositivo tem um perfil compatível e a rede foi configurada para reconhecer e aceitar aquela identidade.
Quando essas condições não existem, o Hotspot 2.0 simplesmente não se ativa e a rede volta a ser apenas mais um SSID disponível na lista.
Como funciona o Hotspot 2.0
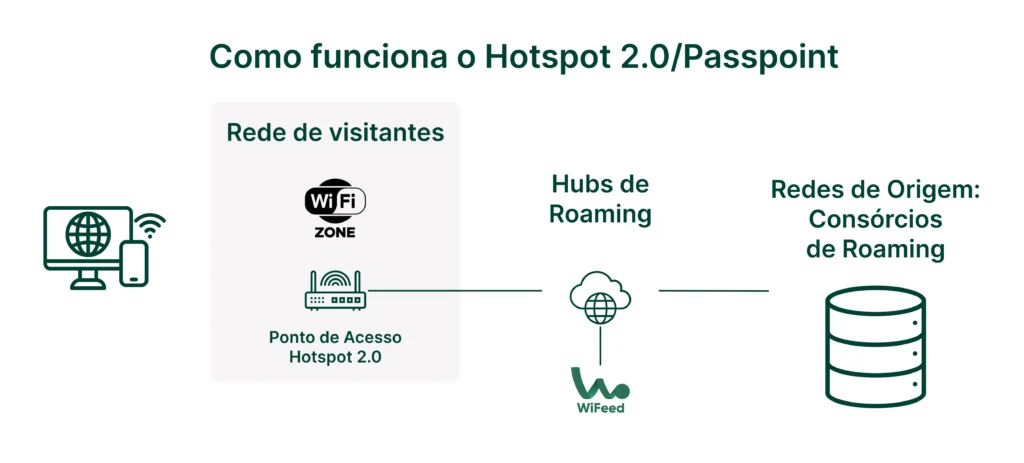
A conexão automática do Hotspot 2.0 depende de um conjunto de protocolos e tecnologias que trabalham juntos para simplificar a autenticação e garantir a segurança. A base de tudo é o padrão IEEE 802.11u, que permite que dispositivos móveis coletem informações sobre as redes Wi-Fi antes mesmo de se conectarem.
Passpoint e Autenticação Automática
Passpoint é o programa de certificação da Wi-Fi Alliance que garante que dispositivos e redes sejam compatíveis com o padrão Hotspot 2.0. Funciona assim:
- Descoberta: o smartphone ou notebook, com um perfil Passpoint, busca redes Wi-Fi que suportem a tecnologia.
- Consulta: o dispositivo “conversa” com a rede para saber quem é o provedor do serviço e quais métodos de autenticação são suportados.
- Autenticação: se a rede for parceira da sua operadora (ou de outro provedor cujo perfil você tenha), o dispositivo usa as credenciais armazenadas nesse perfil para se autenticar automaticamente, sem qualquer intervenção sua.
Esse processo de autenticação EAP é o mesmo usado em projetos de controle de acesso wi-fi corporativo, garantindo que tanto o dispositivo quanto a rede são legítimos.
👉No vídeo abaixo, o WiFeed mostra o Passpoint funcionando na prática, da instalação do perfil à conexão automática.
Uma das aplicações mais poderosas do Hotspot 2.0 é sua integração com a rede móvel. As operadoras de celular podem usar redes Wi-Fi Passpoint para o chamado “Wi-Fi offloading”. Quando um cliente entra em uma área com uma rede Hotspot 2.0 parceira, o tráfego de dados pode ser automaticamente desviado da rede 4G/5G para o Wi-Fi.
Para o usuário, a transição é imperceptível, resultando em uma conexão potencialmente mais rápida e estável, especialmente em locais com alta densidade de pessoas, como estádios ou centros de convenções. Para a operadora, isso alivia o congestionamento da rede móv
Benefícios do Hotspot 2.0 para empresas
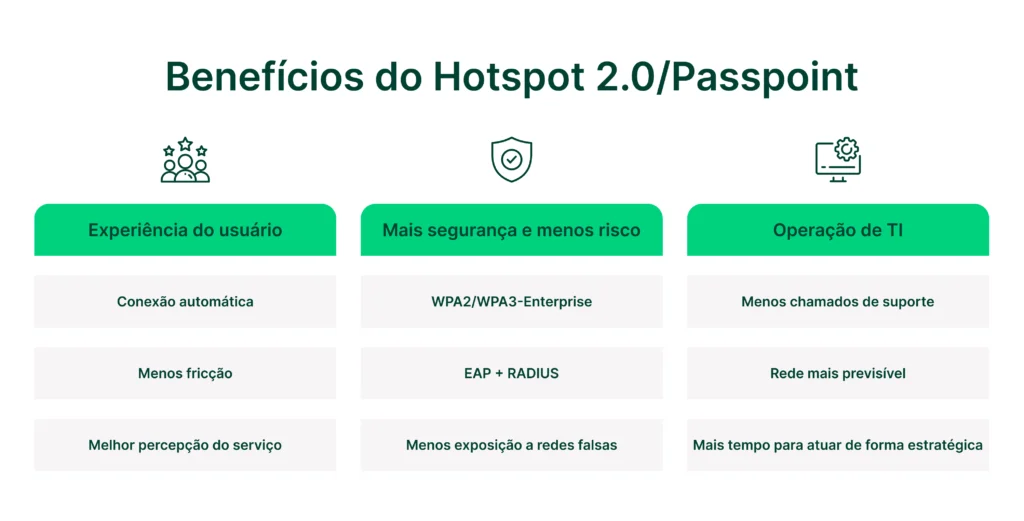
A adoção do Hotspot 2.0 vai muito além de “oferecer Wi-Fi grátis”. É um investimento estratégico que impacta diretamente três frentes: experiência do usuário, segurança e operação de TI. É um mito achar que ele é restrito a aeroportos e estádios, pois pequenas e médias empresas também têm muito a ganhar.
Veja a seguir alguns benefícios:
- Experiência do usuário
- Segurança e confiabilidade
- Suporte de TI e Operação
1- Experiência do usuário
Em muitos contextos, o Wi-Fi já faz parte da entrega principal de serviço: o passageiro quer conexão no portão de embarque, o hóspede espera streaming no quarto, o visitante de um evento precisa acessar aplicativo e agenda em tempo real. O problema é que o modelo tradicional (portal demorado, senha digitada, recadastro a cada visita) cria atrito exatamente onde a experiência deveria ser fluida.
Com Hotspot 2.0, o acesso:
- se estabelece automaticamente, sem portal ou senha;
- dispensa recadastro a cada visita, pois o dispositivo reconhece e autentica sozinho;
- mantém a conexão contínua, sem “recomeçar do zero” ao circular pelo espaço.
Isso reduz frustração e diminui a taxa de abandono por problema de login. Em hotelaria, varejo e transporte, onde conveniência pesa diretamente na avaliação, a experiência sem atrito ajuda a fidelizar clientes e aumentar o tempo de permanência.
2- Segurança e Confiabilidade
Redes abertas são alvos fáceis para ataques que visam roubar dados pessoais e financeiros, incluindo SSIDs clonados por agentes mal-intencionados nas proximidades do estabelecimento. Ao migrar para o padrão Passpoint, você passa a contar com:
- Autenticação forte via EAP + RADIUS, com vínculo claro entre identidade e sessão;
- Criptografia consistente com WPA2-Enterprise ou WPA3, aplicada desde o início da conexão;
- Proteção contra redes falsas: o dispositivo valida o certificado do servidor antes de se conectar, o que bloqueia SSIDs clonados sem esse certificado.
Na prática, você passa a tratar o acesso de visitantes com a mesma seriedade aplicada às demais camadas da infraestrutura.
3- Operação e suporte de TI
Quando as conexões passam a ser automáticas e estáveis, o impacto na operação é imediato:
- caem os chamados sobre senha e portal;
- diminuem os problemas de reconexão;
- some o clássico “não abre a página do Wi-Fi”.
Com menos “incêndios” em acesso básico, o time de TI ganha espaço para atuar de forma mais estratégica: melhorar observabilidade, ajustar capacidade, refinar políticas de acesso e integrar o Wi-Fi a outras iniciativas de segurança.
Quando usar Hotspot 2.0 no Wi-Fi corporativo
Hotspot 2.0 é a escolha certa quando o mesmo público volta à rede com frequência e pode receber um perfil de acesso uma única vez. No contexto do Wi-Fi corporativo, isso significa trocar a senha compartilhada e a liberação manual por MAC por uma credencial individual, que identifica cada pessoa e cada dispositivo.
Nem todo público pede Passpoint. A decisão depende de quem conecta, com que frequência e do nível de controle que a TI precisa manter:
| Público | Método indicado | Segurança | Experiência | Esforço da TI |
|---|
| Colaborador em dispositivo da empresa | Passpoint com certificado (EAP-TLS) | Alta: credencial individual e WPA2/3-Enterprise | Conecta sozinho após instalar o perfil | Baixo, com perfil distribuído por MDM ou app |
| Colaborador em dispositivo pessoal (BYOD) | Passpoint com perfil instalado por app ou portal | Alta, com identidade individual por usuário | Conecta sozinho, sem pedir senha à TI | Baixo: o próprio usuário instala o perfil |
| Visitante recorrente ou terceiro de longa permanência | Passpoint com perfil por QR code, link ou e-mail | Alta, com credencial individual | Automática nas próximas visitas | Médio: definir regras de uso do perfil |
| Visitante eventual | Captive portal | Média, com cadastro e logs | Um passo de cadastro por visita | Baixo |
| Dispositivo IoT sem usuário (câmera, impressora, sensor) | Senha específica ou liberação por MAC | Depende da segmentação por VLAN | Não se aplica | Médio |
Na prática, empresas multiunidade combinam métodos: Passpoint para quem volta todo dia e captive portal para quem passa uma vez. Para colaboradores com celular pessoal, a decisão conversa com a política de BYOD. Para quem presta serviço por semanas ou meses, conversa com o wi-fi para prestadores de serviço.
O Passpoint é menos indicado em três casos:
- quando o público é majoritariamente eventual;
- quando a empresa precisa de interação visível a cada acesso, como aceite de termos ou comunicação;
- quando os dispositivos da operação não suportam perfis Passpoint.
A Experiência do usuário final: como saber se estou conectado?
Uma das grandes dúvidas sobre o Passpoint é como fica a experiência do usuário final. Diferente das redes abertas tradicionais, o usuário não precisa abrir as configurações de Wi-Fi e procurar o nome da rede (SSID).
Provisionamento de perfis (Android e iOS): para conectar sozinho, o dispositivo precisa de um perfil de rede (Wi-Fi Profile). Os três caminhos mais comuns estão abaixo; no Wi-Fi Pass, do WiFeed, são cinco, detalhados no fim deste conteúdo:
- Via SIM card (EAP-SIM/AKA): o próprio chip da operadora de celular serve como chave de autenticação.
- Via aplicativo: um aplicativo da empresa ou da operadora instala o perfil de forma segura no sistema operacional (iOS ou Android).
- Via portal de provisionamento: o usuário se conecta uma única vez por um portal, faz o cadastro e baixa o perfil Passpoint para os acessos futuros.
Como o usuário sabe que está no Hotspot 2.0?
Tanto no Android quanto no iOS, quando o dispositivo se conecta a uma rede Passpoint, geralmente aparece uma nota abaixo do nome da rede nas configurações de Wi-Fi, como “Conectado via [Nome da Operadora/Empresa]”, ou um ícone indicando uma rede segura gerenciada.
Hotspot 2.0 no celular: deixar ligado ou desligado?
Hotspot 2.0 no celular é uma opção do sistema que permite ao aparelho se conectar sozinho a redes Wi-Fi compatíveis com Passpoint. Na prática, ela só tem efeito quando o aparelho tem um perfil ou credencial compatível, vindo do chip da operadora, de um app ou da empresa. Sem isso, nada muda na conexão.
Nos aparelhos Samsung Galaxy, a central de suporte da Samsung (2026) indica o caminho: Configurações > Conexões > Wi-Fi > Mais opções > Configurações avançadas > Hotspot 2.0.
- Ligado: o aparelho entra sozinho nas redes Passpoint para as quais tem perfil, com conexão criptografada.
- Desligado: essas redes continuam visíveis na lista, mas a conexão passa a ser manual.
Na empresa, é essa mesma opção que permite ao celular do colaborador ou do visitante recorrente entrar na rede corporativa sem senha. Isso acontece depois que ele instala o perfil distribuído pela TI.
Implantando uma rede Hotspot 2.0
Implementar uma rede Hotspot 2.0 é um passo significativo para modernizar a conectividade de uma empresa. Embora envolva mais etapas do que configurar um hotspot tradicional, os ganhos em segurança, experiência do usuário e eficiência operacional justificam o investimento.
A boa notícia é que você não precisa partir do zero nem trocar toda a infraestrutura existente. A plataforma WiFeed suporta o padrão Passpoint (Hotspot 2.0) de forma nativa no Wi-Fi Pass, ao lado do OpenRoaming da WBA e da integração com provedores de identidade como Active Directory, Entra ID e Google Workspace.
Configuração básica de um Hotspot 2.0
A implementação de uma rede com essa tecnologia de conectividade envolve alguns componentes-chave:
- Hardware compatível: os access points e controladoras precisam suportar Passpoint. Antes de comprar equipamento, verifique se a rede homologada que a empresa já tem oferece o recurso.
- Servidor de autenticação: um servidor RADIUS é essencial para gerenciar a autenticação EAP dos usuários com segurança. O WiFeed hospeda um servidor RADIUS individualizado por cliente, conectado às controladoras via RadSec, e assume PKI, alta disponibilidade e expiração de certificados.
- Parcerias de roaming: para que a conexão seja automática para um grande número de pessoas, a organização precisa de acordos com operadoras de telefonia móvel ou com provedores de identidade reconhecidos, como o eduroam no meio acadêmico. O WiFeed suporta o padrão OpenRoaming da WBA (Wireless Broadband Alliance), que viabiliza o roaming automático entre redes de diferentes operadoras e provedores, sem configuração manual por parte do usuário.
- Configuração da rede: os access points devem ser configurados para transmitir as informações exigidas pelo padrão IEEE 802.11u, permitindo que os dispositivos descubram a rede e se autentiquem automaticamente. Com o WiFeed, essa configuração é feita em um único painel, aplicável a todas as unidades, em equipamentos de fabricantes diferentes (segundo o WiFeed, são +20 fabricantes de rede integrados).
Passpoint e captive portal: qual a diferença?
Quando Passpoint entra na conversa, é comum surgir a pergunta: “se eu tiver Hotspot 2.0, ainda preciso de captive portal?”. A resposta depende de público, risco e objetivo.
Onde o Hotspot 2.0 faz mais sentido
Passpoint é mais interessante quando você tem:
- público com identidade gerenciada (operadoras, federações, programas de acesso)
- alta recorrência e necessidade de conexão imediata
- justificativa para investir em acordos de roaming e provisionamento de perfis
Exemplos: aeroportos, estádios, grandes centros de convenções, redes de transporte, grandes operações de varejo ou ambientes em que a conectividade faz parte da experiência premium.
Onde o captive portal continua insubstituível
O captive portal segue sendo essencial quando você precisa de:
- consentimento e política de uso (LGPD, termos);
- cadastro de visitante (voucher Wi-Fi, CPF, e-mail, login social);
- segmentação de acesso por perfil;
- usar o Wi-Fi como canal de comunicação, quando faz sentido para o negócio.
Ou seja: o portal é a ferramenta para interação visível, cadastro e governança. O Passpoint não resolve isso; ele resolve a conexão para quem já tem uma identidade elegível.
Veja a seguir a tabela comparativa entre o Hotspot 2.0 (passpoint) e o captive portal
| Característica | Portal cativo tradicional | Hotspot 2.0 (Passpoint) |
| Descoberta de Rede | Manual. O usuário deve procurar o SSID correto. | Automática. O dispositivo encontra a rede compatível sozinho. |
| Autenticação | Manual. Requer preenchimento de formulário, login social ou clique em “Aceitar termos” a cada nova sessão. | Transparente. Feita em milissegundos via SIM card, certificados ou perfis pré-instalados. |
| Segurança | Geralmente a rede é aberta (Open), vulnerável a interceptação de dados (ataques Man-in-the-Middle). | Altamente segura. Utiliza criptografia WPA2 ou WPA3 Enterprise (nível corporativo). |
| Fricção | Alta. Muitos usuários desistem de conectar devido à fricção | Nenhuma. Experiência seamless (sem atritos). |
| Suporte no WiFeed | Nativo, com mais de 15 métodos de autenticação | Nativo, com integração RADIUS embutida e OpenRoaming (WBA) |
Na prática, a estratégia madura tende a ser híbrida:
- Hotspot 2.0 para públicos com perfil compatível, reduzindo atrito e chamados
- captive portal bem estruturado para visitantes eventuais, parceiros, prestadores e públicos diversos
É nessa combinação que Hotspot 2.0 deixa de ser curiosidade técnica e vira peça real na arquitetura de acesso.
👉Confira outros conteúdos interessantes:
Se o Hotspot 2.0 conecta o usuário automaticamente sem passar por uma “Splash Page” (página inicial), como as empresas podem coletar dados para marketing e garantir a conformidade com a Lei Geral de Proteção de Dados (LGPD)?
A resposta está no provisionamento inicial. A jornada ideal para conciliar governança, LGPD e Passpoint funciona assim:
- O primeiro contato: Na primeira vez que o cliente visita o estabelecimento, ele acessa a rede através de um Portal Cativo tradicional fornecido por plataformas como a Wifeed.
- Aceite e coleta: Ele preenche seus dados, aceita os Termos de Uso e a Política de Privacidade (garantindo o opt-in da LGPD).
- O upgrade para passpoint: Após o login bem-sucedido, o portal oferece a opção: “Deseja conectar-se automaticamente e com mais segurança nas próximas visitas?”.
- Instalação do perfil: Ao aceitar, o perfil Passpoint é baixado. Nas próximas visitas, a conexão será automática, mas o usuário já está atrelado ao banco de dados da empresa, com todos os consentimentos legais devidamente registrados.
Wi-Fi offload: por que operadoras e provedores se interessam tanto
Um dos usos mais relevantes do Hotspot 2.0 é o Wi-Fi offload. Quando um cliente entra em uma área coberta por uma rede Passpoint parceira, parte do tráfego pode migrar automaticamente da rede móvel (4G/5G) para o Wi-Fi, sem que ele precise escolher nada.
Isso traz benefícios claros:
- Menos congestionamento na rede celular em áreas de alta densidade
- Melhor experiência para o usuário, que percebe uma conexão mais estável
- Uso mais eficiente de capacidade para operadoras e provedores
Para empresas que fornecem essa infraestrutura Wi-Fi, participar desse ecossistema pode significar novos modelos de parceria e de monetização, além de maior previsibilidade de uso.
Desafios na implementação do hotspot 2.0
Adotar Passpoint é mais do que comprar APs novos. É, na prática, redesenhar o modelo de autenticação do Wi-Fi de visitantes.
Em linhas gerais, você vai precisar de:
- APs/controladoras compatíveis com Passpoint
- um servidor RADIUS bem configurado, capaz de orquestrar EAP
- uma definição clara de quem emite e gerencia perfis (operadora, federação, organização)
- políticas de rede para segmentação, firewall, QoS e observabilidade
- um plano para tratar dispositivos sem perfil (por exemplo, direcionando para SSID com captive portal)
Os principais desafios costumam ser:
- complexidade inicial (especialmente na integração RADIUS/identidade)
- custo comparado a soluções simples de Wi-Fi guest
- adoção real: o ganho depende de quantos usuários têm perfil compatível na prática
Por isso, a abordagem mais segura costuma ser começar com piloto: um local, um público, indicadores claros (chamados, taxa de conexão, satisfação, impacto na rede móvel) e expansão gradual a partir dos resultados.
Apesar das vantagens, as empresas podem enfrentar alguns desafios de conectividade e implementação:
- Custo: O hardware certificado e a infraestrutura de autenticação podem ter um custo inicial mais elevado em comparação com soluções de Wi-Fi convencionais.
- Complexidade Técnica: A configuração de servidores RADIUS e a negociação de acordos de roaming exigem conhecimento técnico e de negócios especializado.
- Adoção: O sucesso da rede depende da quantidade de usuários que possuem dispositivos e perfis compatíveis, o que está diretamente ligado à adoção da tecnologia pelas operadoras.
Para superar esses desafios, é recomendável trabalhar com empresas de tecnologia especializadas em soluções de Wi-Fi e começar com um projeto piloto para validar a solução antes de uma implementação em larga escala.
Novas tecnologias e inovações
As tendências em tecnologia apontam para um futuro onde a linha entre Wi-Fi e redes celulares se tornará cada vez mais tênue. O Hotspot 2.0 desempenhará um papel central nessa convergência.
- Integração com Wi-Fi 6 e Wi-Fi 7: As novas gerações de Wi-Fi trazem mais velocidade, menor latência e maior capacidade para lidar com múltiplos dispositivos. Combinadas com a automação do Hotspot 2.0, elas criarão redes públicas com desempenho e segurança sem precedentes.
- Análise de Dados e Personalização: Com o consentimento do usuário, as empresas podem usar os dados de conexão para entender melhor o fluxo de clientes, otimizar layouts de lojas e oferecer serviços personalizados, melhorando ainda mais a experiência do usuário.
Em suma, o Hotspot 2.0 é mais do que uma conveniência; é uma tecnologia transformadora que está redefinindo nossas expectativas sobre o que significa estar conectado.
Perguntas frequentes sobre hotspot 2.0
1- O que é o Hotspot 2.0 (Passpoint)? Hotspot 2.0 é um padrão de conectividade Wi-Fi que automatiza descoberta, autenticação e criptografia da conexão. Passpoint é o programa de certificação da Wi-Fi Alliance para esse padrão, e os dois nomes costumam ser usados como sinônimos.
2- O que é Hotspot 2.0 no celular? É a opção que permite ao celular se conectar sozinho a redes Wi-Fi compatíveis com Passpoint, sem escolher rede nem digitar senha. Ela só age quando o aparelho tem um perfil compatível; sem perfil, as redes seguem disponíveis para conexão manual.
3- Preciso trocar meus access points para usar Passpoint? Nem sempre. Os APs e controladoras precisam suportar Passpoint, recurso presente em várias linhas corporativas. O WiFeed atua sobre a rede homologada que a empresa já tem; vale confirmar o suporte do modelo e do firmware antes do projeto.
4- Passpoint substitui o captive portal? Não. O Passpoint resolve a conexão de quem já tem perfil instalado; o captive portal continua útil para visitantes eventuais, cadastro e aceite de termos. O desenho mais comum é híbrido: o portal faz o primeiro cadastro e entrega o perfil Passpoint para as próximas visitas.
5- O Hotspot 2.0 é mais seguro que o Wi-Fi comum? Sim. Ele utiliza criptografia de nível governamental/enterprise (WPA2/WPA3-Enterprise), o que torna impossível a captura de dados por outros usuários na mesma rede.
6- Dá para usar Passpoint com Active Directory ou Google Workspace? Sim. No Wi-Fi Pass, do WiFeed, o perfil pode ser emitido a partir de bases como Active Directory e Google Workspace, além de MDMs e outros provedores de identidade. Assim, o acesso ao Wi-Fi acompanha a conta corporativa do usuário.
Como o WiFeed aplica o Passpoint com o Wi-Fi Pass
O Wi-Fi Pass é a forma como o WiFeed coloca o Passpoint em operação na rede corporativa. Para uma empresa com várias unidades, isso significa conexão automática, sem senha e sem portal, depois de um cadastro feito uma única vez. Tudo roda sobre os access points e controladoras que a empresa já tem.
Tecnicamente, o Wi-Fi Pass usa credencial Passpoint com WPA2/3-Enterprise e EAP-TLS ou EAP-TTLS. O WiFeed hospeda um servidor RADIUS individualizado por cliente, conectado às controladoras via RadSec. A plataforma também assume a operação dessa camada: PKI, alta disponibilidade, expiração de certificados, atualizações e compatibilização de dispositivos. É o modelo de RADIUS na nuvem: a TI aponta o Wi-Fi para o WiFeed, sem montar e manter servidor próprio.
Cinco formas de distribuir o perfil Passpoint
- App Wi-Fi Pass, com login via Microsoft, Google ou base integrada, ou por MDMs de mercado.
- SDK embarcado em app parceiro, como o aplicativo de uma rede varejista ou um super app.
- Captive portal, em que o usuário faz o próprio cadastro e baixa o perfil.
- QR code, link, e-mail ou WhatsApp, indicado para hotéis, eventos e controle de visitantes.
- SIM ou eSIM em redes privativas (EAP-AKA/SIM, com integração a HSS ou HLR).
O perfil funciona nativamente em Android, iOS e Windows. Ele pode vir da identidade que a empresa já usa: Active Directory, Google Workspace, MDMs, ERPs e IAMs, entre outros provedores. Para levar o acesso entre redes de operadores diferentes, o Wi-Fi Pass também se conecta ao OpenRoaming.
Implantação do Wi-Fi Pass em seis passos
- Configuração do RADIUS no WiFeed.
- Configuração do Wi-Fi Pass nas controladoras (RadSec).
- Integração com a base de identidade.
- Definição das regras de uso.
- Distribuição dos perfis.
- Operação.
O que o Wi-Fi Pass cobre hoje
O Wi-Fi Pass se aplica a três cenários:
- rede interna, com o colaborador em dispositivo da empresa;
- BYOD;
- visitantes e terceiros.
A cobertura é de redes Wi-Fi. Dispositivos IoT sem usuário são uma evolução prevista no roadmap, ainda sem data. Hoje eles usam outros métodos da plataforma, como senha específica ou liberação por MAC. O administrador pode revogar pelo portal o acesso liberado de um dispositivo.
Segundo dados do WiFeed, a automação do controle de acesso da plataforma reduz em até 87% o tempo de gestão da TI. Se a sua meta é sair da senha compartilhada para uma conexão automática com identidade, o caminho está descrito em Wi-Fi seguro sem fricção. Para ver como o Wi-Fi Pass se encaixa na sua arquitetura, assista ao webinar do Wi-Fi Pass ou agende uma demonstração do WiFeed.

