Se você gerencia redes Wi-Fi em uma empresa com múltiplas unidades, provavelmente já enfrentou a dor de manter um servidor RADIUS funcionando: atualizar certificados, corrigir falhas no FreeRADIUS às 2h da manhã, escalar infraestrutura quando a empresa cresce ou, pior, descobrir que o Microsoft NPS não se integra nativamente ao Google Workspace.
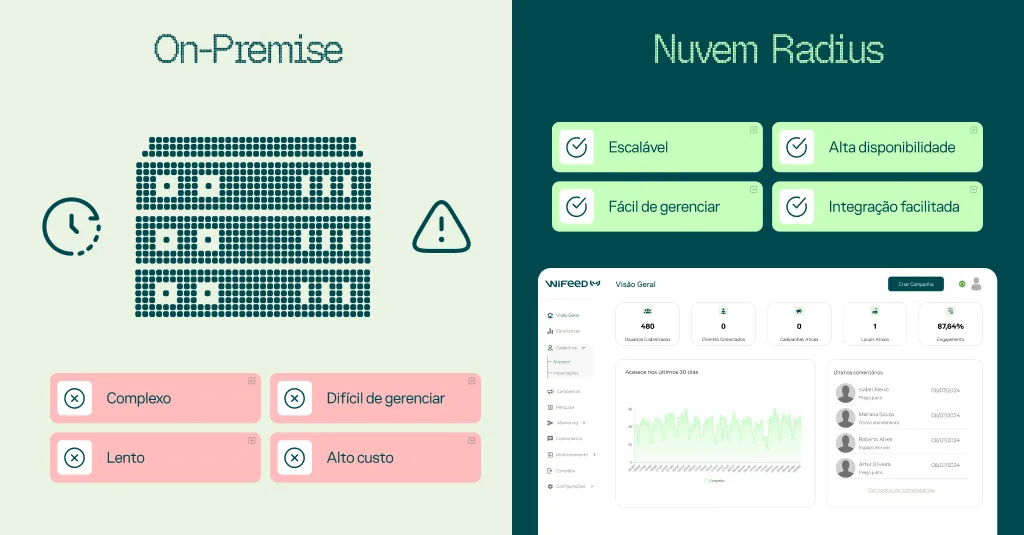
A boa notícia é que esse cenário mudou. O servidor RADIUS na nuvem elimina toda essa carga operacional e entrega o mesmo nível de autenticação 802.1X que você já conhece, mas como serviço gerenciado, com disponibilidade global, escalabilidade automática e integração nativa com os provedores de identidade modernos.
Neste artigo, você vai entender o que é um servidor RADIUS na nuvem, quais são os benefícios concretos frente às soluções on-premise e por que 2026 é o momento de fazer essa migração.
O que é um Servidor RADIUS na nuvem?
Um servidor RADIUS (Remote Authentication Dial-In User Service) é o protocolo responsável por autenticar usuários e dispositivos em redes 802.1X (WPA-Enterprise). Ele fica entre os seus access points e o seu diretório de identidade (AD, Google Workspace, LDAP) decidindo quem pode ou não acessar a rede.
Um servidor RADIUS na nuvem é exatamente essa mesma função, entregue como serviço gerenciado. O protocolo é idêntico (RFC 2865 e extensões); o que muda é quem cuida da infraestrutura: hardware, sistema operacional, certificados TLS, alta disponibilidade, patches de segurança. Tudo isso passa a ser responsabilidade do provedor.
Para o time de TI, isso significa configurar políticas de autenticação, apontar os access points para os IPs do serviço na nuvem e conectar ao diretório de identidade, e só isso.
RADIUS On-Premise: o que está em jogo
Antes de falar sobre os benefícios, é importante entender o que você carrega quando mantém um servidor RADIUS local. As três soluções mais comuns no mercado são:
- FreeRADIUS: open-source, roda em Linux. Flexível, mas exige alta expertise para implantar, proteger e manter. Sem interface de gestão nativa.
- Microsoft NPS (Network Policy Server): gratuito com Windows Server, integrado ao Active Directory. Sem suporte nativo a provedores de identidade em nuvem como Google Workspace ou Okta.
- Cisco ISE: solução enterprise completa, com licenciamento caro, hardware dedicado e implantação que pode levar meses.
Manter qualquer um desses servidores significa gerenciar SO, certificados digitais, replicação de banco de dados, failover e monitoramento contínuo, tudo isso antes de olhar para qualquer projeto estratégico de infraestrutura.
8 benefícios de migrar o RADIUS para a nuvem
1. Nenhum Hardware para Gerenciar
Sem servidor RADIUS local, não há máquina para provisionar, disco para monitorar, SO para atualizar ou garantia de hardware para controlar. O provedor cuida de computação, armazenamento, rede e redundância.
Isso libera o time de TI para focar no que importa: definir políticas de acesso, segmentar redes por perfil (colaborador, visitante, fornecedor e BYOD) e garantir a conformidade com LGPD e Marco Civil da Internet, em vez de atualizar pacotes no Linux.
2. Alta disponibilidade e redundância global
Construir alta disponibilidade para RADIUS on-premise não é trivial: são necessários pelo menos dois servidores, replicação de banco de dados, monitoramento e configuração de failover. Para empresas com filiais em múltiplas regiões, isso se multiplica.
O RADIUS na nuvem opera com infraestrutura multi-região e failover automático. Se um endpoint cai, o tráfego é roteado para o próximo sem intervenção manual. Para organizações com lojas, hospitais ou unidades espalhadas por diferentes estados ou países, a autenticação sempre acontece no endpoint mais próximo, resultando em latência baixa e sem reclamações de Wi-Fi lento.
3. Implantação em minutos
Uma implantação de FreeRADIUS do zero pode levar dias ou semanas, dependendo da experiência do time. O Cisco ISE rotineiramente ultrapassa meses. Mesmo o NPS, que já vem no Windows Server, exige configuração cuidadosa de políticas de rede e templates de certificados.
Com RADIUS na nuvem, o processo é direto: criar a conta, configurar a integração com o diretório de identidade, adicionar os access points como clientes RADIUS e apontar os APs para os IPs do serviço. Organizações regularmente saem do zero e estão autenticando usuários em uma tarde.
As empresas hoje usam Active Directory, Google Workspace, LDAP e SAML. O problema é que o RADIUS on-premise foi projetado para um mundo onde o AD local era a única opção.
- O FreeRADIUS pode integrar com LDAP, mas cada integração exige configuração manual e manutenção constante.
- O Microsoft NPS só funciona nativamente com AD local, sem suporte direto a Google Workspace ou Okta.
- O Cisco ISE suporta múltiplos diretórios, mas a configuração é complexa e normalmente exige serviços profissionais.
O RADIUS na nuvem oferece conectores prontos para os principais provedores, com configuração via painel web, e as integrações se atualizam automaticamente quando os provedores mudam suas APIs.
A WiFeed, por exemplo, oferece integração nativa com Active Directory, Google Workspace, LDAP e SAML, com mais de 15 métodos de autenticação (incluindo SSO com 2FA) em um único painel centralizado.
5. Escalabilidade automática
Um servidor FreeRADIUS tem limites: CPU em picos de autenticação pela manhã, memória quando a base de usuários cresce, conexões quando você adiciona o 500º access point. Escalar on-premise significa adicionar servidores e balanceadores de carga.
O RADIUS na nuvem escala automaticamente. Com 10 ou 10.000 access points, o serviço absorve a carga sem que você precise provisionar nova infraestrutura. Para empresas em expansão (novas lojas, novos hospitais, novos campi), isso é fundamental: você cresce sem precisar re-arquitetar a autenticação.
6. Custo total de propriedade menor
O FreeRADIUS é gratuito e o NPS vem com o Windows Server. O custo parece zero. Mas o TCO real conta outra história:
| Item de Custo | On-Premise | Nuvem |
|---|
| Hardware (mínimo 2 servidores para HA) | Alto | Zero |
| Licenças de SO | Variável | Zero |
| Tempo de engenharia (implantação) | Semanas | Horas |
| Manutenção contínua (patches, certificados) | Horas/mês, indefinidamente | Provedor |
| Troubleshooting especializado | Caro e escasso | Provedor |
| Custo de oportunidade | Projetos estratégicos parados | Time livre |
Para a maioria das organizações, a assinatura mensal do serviço custa menos do que o tempo de um único engenheiro dedicado à manutenção de RADIUS on-premise.
7. Segurança sempre atualizada
O RADIUS lida com autenticação, ou seja, é infraestrutura crítica de segurança. Quando uma vulnerabilidade TLS é divulgada ou um CVE afeta o SO do servidor RADIUS, o relógio começa a correr. On-premise, o seu time precisa avaliar, testar e implantar o patch.
Com RADIUS na nuvem, o provedor aplica os patches de segurança continuamente, muitas vezes antes mesmo que você tenha lido o aviso. Você sempre roda as implementações mais recentes dos métodos EAP e as versões atuais de TLS, sem janelas de manutenção arriscadas.
8. Gestão centralizada
Empresas com múltiplas unidades enfrentam um dilema específico com RADIUS on-premise: centralizar e aceitar latência das filiais remotas, ou implantar servidores em cada local e gerenciá-los individualmente. As duas opções são ruins.
O RADIUS na nuvem elimina esse dilema. Todos os sites se autenticam contra o mesmo serviço com políticas consistentes, gerenciadas em um único painel. Adicionar uma nova unidade significa incluir seus access points na configuração, não enviar, montar e configurar mais um servidor.
Para equipes de TI que gerenciam redes em 10, 50 ou 200 unidades, a diferença operacional é transformadora. A WiFeed suporta exatamente esse cenário: gestão centralizada de autenticação e controle de acesso em múltiplas filiais, com relatórios de auditoria segmentados por grupo de locais.
👉 Leia também:
Métodos EAP que um servidor RADIUS na nuvem suporta
Um equívoco comum é achar que o RADIUS na nuvem perde em capacidades de protocolo frente ao on-premise. Não perde. Os métodos EAP suportados são os mesmos:
- EAP-TLS: autenticação mútua com certificados. O método mais seguro disponível: cliente e servidor provam identidade com certificados, sem senhas para phishing. Requer provisionamento via MDM ou SCEP. Saiba mais sobre EAP-TLS.
- EAP-PEAP: usuário e senha dentro de um túnel TLS. O método mais amplamente implantado, funciona com credenciais de diretório (AD, Google Workspace) sem pré-configuração nos dispositivos.
- EAP-TTLS: similar ao PEAP, mas suporta uma gama maior de métodos de autenticação internos. Útil para ambientes com sistemas legados.
- EAP-TEAP: o padrão mais recente, combinando EAP-TLS e PEAP. Suporta autenticação por certificado e senha em uma única sessão.
A escolha entre os métodos depende do perfil de cada rede. Colaboradores podem usar EAP-TLS com certificados gerenciados pelo MDM, enquanto visitantes usam portais de acesso com formulário ou SSO social.
Como funciona o fluxo de autenticação na prática
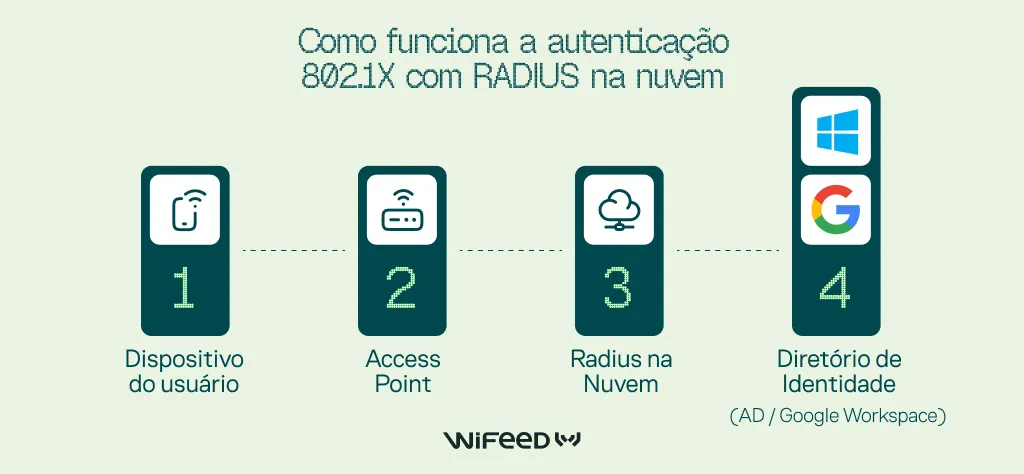
Entender o fluxo ajuda o time de TI a dimensionar a solução corretamente:
- O usuário ou dispositivo tenta se conectar ao SSID. O AP está configurado com WPA-Enterprise (802.1X) e conhece os endereços do servidor RADIUS na nuvem.
- O AP encaminha a requisição de autenticação ao RADIUS na nuvem via pacote Access-Request em UDP 1812 (ou TCP/TLS para RadSec).
- O RADIUS na nuvem valida as credenciais no seu diretório de identidade. Para EAP-PEAP, confere usuário e senha no AD ou Google Workspace. Para EAP-TLS, valida o certificado do cliente.
- O RADIUS retorna a decisão de acesso (Accept ou Reject) junto com atributos: atribuição de VLAN, timeout de sessão e limites de banda.
- O AP aplica a decisão. O usuário é colocado na VLAN correta com as políticas aplicadas. Todo o processo leva menos de 2 segundos.
O que não muda: seus access points existentes, seu diretório de identidade, sua arquitetura de VLANs e sua infraestrutura de certificados. A única mudança de infraestrutura é para onde os APs enviam as requisições de autenticação, de um IP interno para os endpoints na nuvem.
Para gestores de TI em empresas brasileiras, a conformidade com a LGPD e o Marco Civil da Internet não é opcional: é requisito. O RADIUS na nuvem contribui diretamente nessa frente:
- Sem armazenamento de senhas: o RADIUS na nuvem valida credenciais em tempo real no seu diretório de identidade e as descarta. As senhas nunca saem da infraestrutura do seu provedor de identidade.
- Logs completos de acesso: cada autenticação (quem, quando, de onde, com qual dispositivo) fica registrada e disponível para auditoria.
- Conformidade certificada: provedores sérios mantêm certificações como SOC 2 Type II e opções de residência de dados para atender a requisitos regulatórios locais.
A WiFeed mantém logs completos de conexão, gestão de consentimento e opt-in, tudo pronto para auditorias de LGPD e Marco Civil da Internet.
Saiba o melhor momento de migrar: agora
Três forças convergem para tornar 2026 o ponto de inflexão para adoção do RADIUS na nuvem:
- A identidade corporativa migrou para a nuvem. Microsoft Entra ID, Google Workspace e LDAP SaaS são os diretórios primários da maioria das organizações. O RADIUS on-premise foi construído para um mundo de AD local, e essa incompatibilidade gera complexidade desnecessária.
- O trabalho híbrido distribuiu a rede. Escritórios, filiais, coworkings e locais remotos precisam de Wi-Fi seguro. Implantar servidores RADIUS em cada local não escala.
- As exigências de segurança e compliance aumentaram. Arquiteturas zero-trust, requisitos de LGPD e o cenário de ameaças atual exigem que a autenticação Wi-Fi seja feita corretamente. Um FreeRADIUS sem patch ou um NPS de dez anos são passivos de segurança, não estratégias.
Como fazer a migração do RADIUS On-Premise para a nuvem
A migração não exige troca de SSIDs, diretório de identidade ou arquitetura de rede. O processo típico é:
- Configure o serviço na nuvem: crie a conta, configure a integração com o diretório de identidade e adicione os APs como clientes RADIUS com os shared secrets.
- Teste em paralelo: configure o servidor RADIUS secundário do controlador wireless para apontar para o endpoint na nuvem. O primário ainda aponta para o on-premise. Teste com um subconjunto de usuários.
- Valide a autenticação: confirme que EAP-PEAP, EAP-TLS, autenticação por MAC e atribuição de VLAN funcionam corretamente pelo RADIUS na nuvem.
- Troque o primário: faça o RADIUS na nuvem virar primário e o on-premise, secundário. Monitore por alguns dias.
- Desative o on-premise: após um período de estabilização de uma a duas semanas, remova o servidor local da configuração dos APs e o desative.
Ambientes menores podem completar a migração em uma única janela de mudança. Ambientes maiores podem faseá-la por unidades ao longo de dias ou semanas.
Perguntas frequentes
1- Um servidor RADIUS na nuvem funciona com qualquer access point? Sim. Qualquer AP que suporte WPA-Enterprise e RADIUS externo se integra ao serviço na nuvem. Não há lock-in de fabricante: Cisco, Aruba, Fortinet, Intelbras, Ubiquiti, Ruckus, TP-Link e outros são compatíveis.
2- A autenticação é mais lenta com o RADIUS na nuvem? Não. Os provedores operam com infraestrutura multi-região, então a autenticação ocorre no endpoint mais próximo. O processo completo leva menos de 2 segundos para o usuário final.
3- Precisamos trocar o diretório de usuários ao migrar para o RADIUS na nuvem? Não. O RADIUS na nuvem se conecta ao seu AD, Google Workspace, LDAP ou SAML existente. Os usuários mantêm as mesmas credenciais.
4- Como o RADIUS na nuvem se encaixa na conformidade com a LGPD? O serviço registra logs completos de acesso (quem, quando, de onde), não armazena senhas dos usuários e pode ser configurado com opções de residência de dados para atender exigências regulatórias brasileiras.
5- Qual a diferença entre RADIUS na nuvem e um captive portal? O RADIUS autentica dispositivos e usuários na camada de rede (802.1X/WPA-Enterprise), sem necessidade de página de login. O captive portal é uma camada de acesso para redes guest ou BYOD, com coleta de dados e consentimento. Os dois são complementares, e a WiFeed oferece ambos em uma única plataforma.
WiFeed é o próximo passo da sua atenticação Wi-Fi
O servidor RADIUS on-premise cumpriu bem seu papel por décadas. Mas em um cenário onde a identidade corporativa vive na nuvem, as redes são distribuídas em múltiplas unidades e as exigências de segurança e LGPD só aumentam, manter essa infraestrutura local é cada vez mais um custo operacional sem retorno estratégico.
O RADIUS na nuvem entrega a mesma autenticação 802.1X que você já conhece, com zero hardware, disponibilidade global, escalabilidade automática e segurança sempre atualizada. E a migração é mais simples do que parece.
Se você quer entender como a WiFeed pode centralizar a autenticação de colaboradores, visitantes e dispositivos BYOD na sua empresa, com conformidade com LGPD, integração com AD e Google Workspace e suporte a mais de 20 fabricantes de APs, conheça a plataforma WiFeed e fale com um especialista.

