Todo gestor de TI já viveu essa cena. Um colaborador novo precisa de acesso a cinco sistemas diferentes. Cada um com seu próprio cadastro, sua própria senha, sua própria regra de permissão. Multiplique isso por centenas de usuários e dezenas de unidades.
O resultado é óbvio: retrabalho, senhas fracas reutilizadas e um TI sobrecarregado com chamados simples.
O LDAP (Lightweight Directory Access Protocol) existe para resolver exatamente esse problema. Ele centraliza identidades, credenciais e permissões em um único diretório, permitindo que colaboradores usem uma única credencial para acessar múltiplos sistemas com segurança e rastreabilidade.
Neste guia você vai entender o que é LDAP, como ele funciona na prática, seus componentes, portas, riscos de segurança e como ele se compara ao Active Directory e ao SAML. No fim, mostramos como o WiFeed integra a autenticação LDAP ao Wi-Fi corporativo.
O que é LDAP
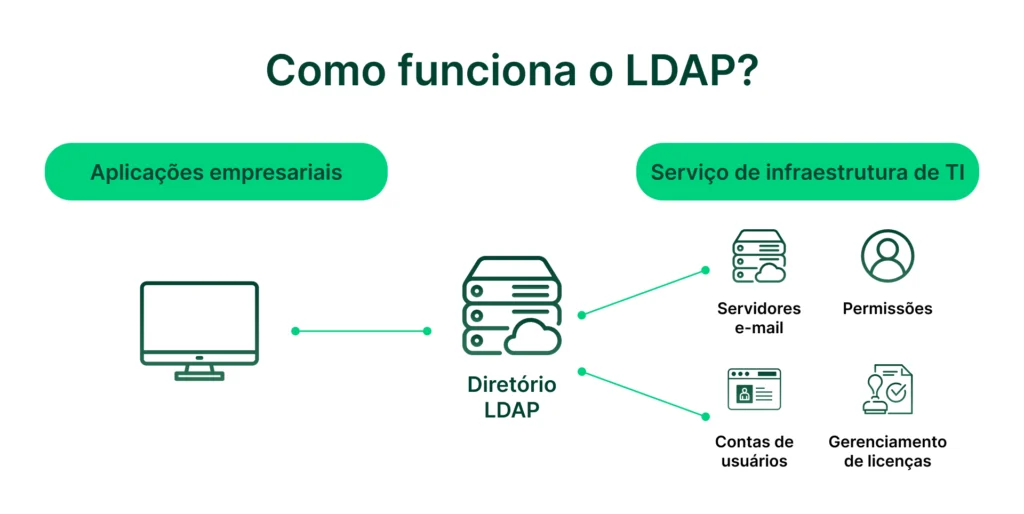
LDAP é o protocolo padrão para consultar e validar identidades em um serviço de diretório. No contexto corporativo, isso significa ter uma fonte única que responde quem é o usuário, a quais grupos pertence e o que pode acessar.
Pense nele como uma lista telefônica corporativa muito mais robusta. Em vez de nome e telefone, ela guarda login, grupo, permissões e outros atributos de cada pessoa ou equipamento da rede.
Diferente de um banco de dados tradicional, o LDAP foi desenhado para consultas rápidas e hierárquicas, não para transações complexas. Essa característica o torna ideal para autenticação em múltiplos sistemas ao mesmo tempo.
Autenticação centralizada: com o LDAP, o colaborador usa um único nome de usuário e senha para acessar e-mail, VPN, portais internos e o Wi-Fi corporativo, e a TI administra essas credenciais em um só lugar.
Na prática, o protocolo LDAP serve para:
- Autenticar usuários em redes: VPN, firewall e Wi-Fi corporativo.
- Autenticar usuários em e-mail, portais internos e aplicações web.
- Controlar acesso por grupo ou perfil (TI, financeiro, prestadores).
- Manter um diretório unificado de identidades entre sistemas de fabricantes diferentes.
- Alimentar catálogos de contatos e listas de distribuição.
É essa função de fonte de verdade que conecta o LDAP à identidade no wi-fi: se o diretório já sabe quem é colaborador, prestador ou estagiário, a rede sem fio pode usar a mesma informação para decidir o que cada um acessa. Identidade, acesso e auditoria passam a convergir no mesmo ponto, o que simplifica governança e investigação de incidentes.
O que significa a sigla LDAP
LDAP significa Lightweight Directory Access Protocol, ou “protocolo leve de acesso a diretórios” em tradução livre. O termo “leve” existe por comparação a um protocolo mais antigo e complexo, o DAP (Directory Access Protocol).
O LDAP nasceu em 1993 como alternativa mais simples ao DAP, que fazia parte do padrão X.500 de serviços de diretório. A proposta era manter a lógica de diretório hierárquico do X.500 com menos código e menos complexidade de implementação. Essa simplicidade explica a adoção ampla: hoje o LDAP é a base de diretórios como o Active Directory, da Microsoft, e de soluções abertas como o OpenLDAP e o 389 Directory Server.
LDAPv2 x LDAPv3: qual versão usar em ambientes corporativos
Use sempre o LDAPv3. O LDAPv2 foi declarado histórico pela IETF em 2003 e não deve rodar em ambientes corporativos.
O LDAPv3 surgiu em 1997 e teve a especificação consolidada em 2006, na série de RFCs 4510 a 4519 (a RFC 4511 descreve o protocolo). Ele trouxe:
- Autenticação SASL (Simple Authentication and Security Layer).
- Criptografia via StartTLS.
- Extensibilidade por controles e operações estendidas.
- Suporte a UTF-8 e internacionalização.
Ao avaliar servidores de diretório ou soluções que se integram a eles, confirme o suporte a LDAPv3 com TLS.
Como funciona a autenticação LDAP na prática
Autenticação LDAP é o processo em que um usuário ou dispositivo prova sua identidade a um servidor de diretório. No contexto corporativo, isso significa que um único cadastro decide o acesso a vários sistemas, inclusive à rede.
Ao fazer login em um sistema integrado ao LDAP, as credenciais são enviadas ao servidor para verificação. Se corresponderem a uma entrada válida no diretório, o acesso é concedido. Caso contrário, é negado.
A sessão segue quatro etapas:
- Bind: o cliente se conecta e se autentica no servidor de diretório.
- Busca ou operação: o cliente envia uma consulta, como validar uma credencial ou listar os grupos de um usuário.
- Resposta: o servidor percorre a árvore do diretório e devolve o resultado.
- Unbind: a sessão é encerrada.
O “usuário LDAP” é uma entrada do diretório identificada por um DN (Distinguished Name), e a “senha LDAP” é o atributo validado no bind. Em integrações corporativas, o padrão mais comum é o search and bind: a aplicação faz bind com uma conta de serviço, busca o DN do usuário pelo login (uid ou sAMAccountName, no AD) e, em seguida, faz um novo bind com esse DN e a senha digitada.
Além de bind e busca, o protocolo define as operações Compare, Add, Delete, Modify, Modify DN, Abandon, operações estendidas (como StartTLS) e Unbind.
Tudo acontece em frações de segundo, sem que o usuário perceba. O resultado é autenticação centralizada, sem contas duplicadas e com trilha de auditoria sobre quem acessou o quê e quando.
Uma consulta LDAP é uma solicitação estruturada enviada ao servidor de diretório para buscar, filtrar ou autenticar informações. O exemplo abaixo usa o utilitário ldapsearch, comum em Linux, para localizar o colaborador “José Santos”:
Para encontrar os dados de um colaborador chamado “José Santos”, o comando seria:
ldapsearch -x -H ldap://192.168.1.100 -D “cn=admin,dc=empresa,dc=local” -W -b “dc=empresa,dc=local” “(cn=José Santos)”
-x: usa autenticação simples-H ldap://...: endereço do servidor LDAP-D "...": o Distinguished Name (DN) de quem está realizando a busca-W: solicita a senha no terminal-b "...": a base da árvore de diretório onde a busca começa"(cn=José Santos)": o filtro pelo Common Name exato
Operadores lógicos nos filtros:
- E (AND):
(&(departamento=TI)(title=Engenheiro))
- OU (OR):
(|([email protected])(telephoneNumber=*))
- NÃO (NOT):
(!(objectClass=computer))
Quando a consulta é bem-sucedida, o servidor retorna:
dn: cn=José Santos,ou=TI,dc=empresa,dc=local
cn: José Santos
mail: [email protected]
telephoneNumber: +55 (71) 9999-0101
objectClass: inetOrgPerson
No dia a dia, interfaces de gestão abstraem essa sintaxe. Mas entender a lógica do filtro ajuda a diagnosticar rápido por que um usuário não autentica: DN base errado, atributo de login diferente do esperado ou grupo fora da busca.
Diferenças entre LDAPv2 x LDAPv3
O LDAPv2 é considerado obsoleto e não deve mais ser usado em ambientes corporativos.
O LDAPv3, lançado nos anos 1990 e ainda em uso hoje, trouxe melhorias essenciais:
- Suporte à autenticação SASL (Simple Authentication and Security Layer)
- Extensibilidade do protocolo via controles e extensões
- Melhor suporte a internacionalização e conjuntos de caracteres
Ao avaliar fornecedores ou servidores de diretório, confirme sempre o suporte ao LDAPv3.
Arquitetura LDAP: componentes e estrutura do diretório
A arquitetura LDAP é o modelo cliente-servidor em que aplicações consultam um diretório organizado em árvore. No contexto corporativo, isso significa que VPN, sistemas e controladoras Wi-Fi podem perguntar ao mesmo servidor quem é cada usuário.
| Componente | Função |
|---|
| Servidor de Diretório (DSA) | Armazena os dados e responde às consultas. Exemplos: Active Directory, OpenLDAP, 389 Directory Server |
| Cliente LDAP (DUA) | aplicação que consulta ou autentica, como VPN, portal interno ou servidor RADIUS |
| DIT (Directory Information Tree) | Árvore hierárquica que organiza empresa, unidades, usuários e dispositivos |
| DN (Distinguished Name) | Endereço completo e único de cada registro na árvore |
| Atributos | Campos de cada entrada, como uid, mail, memberOf |
| Schema | Define quais objetos e atributos são permitidos no diretório |
| LDIF | Formato de texto usado para importar, exportar e alterar entradas. |
Estrutura hierárquica (DIT) na prática
A árvore do LDAP é organizada por níveis, cada um identificado por uma sigla:
- dc (domain component): o domínio da empresa, como
dc=empresa,dc=com
- o (organization): o nome da organização
- ou (organizational unit): a divisão interna, como
ou=usuarios ou ou=grupos
- cn (common name): o nome do usuário ou grupo, como
cn=Ana
Estrutura hierárquica (DIT) na prática
A árvore do LDAP é organizada por níveis, cada um identificado por uma sigla:
- dc (domain component): o domínio da empresa, como dc=empresa,dc=com.
- o (organization): o nome da organização.
- ou (organizational unit): a divisão interna, como ou=usuarios, ou=grupos ou ou=prestadores.
- cn (common name): o nome do usuário ou grupo, como cn=Ana.
Juntas, essas partes formam o DN completo: cn=Ana,ou=usuarios,o=Empresa,dc=empresa,dc=com. É esse caminho que o servidor percorre para localizar e validar cada credencial em milissegundos.
Para o Wi-Fi, a estrutura importa mais do que parece. Uma OU separada para prestadores ou grupos bem definidos (como wifi-colaboradores e wifi-ti) viram, depois, a base das políticas de acesso da rede.
Portas do LDAP: 389, 636, 3268, 3269 e quando usar cada uma
Porta LDAP é o canal TCP pelo qual cliente e servidor de diretório trocam mensagens. No contexto corporativo, escolher a porta certa define se credenciais trafegam abertas ou criptografadas na rede.
| Porta | Protocolo | Uso | Criptografia |
|---|
| 389 | LDAP | Comunicação padrão; aceita StartTLS | Não, salvo com StartTLS |
| 636 | LDAPS | LDAP sobre SSL/TLS desde o início da conexão | Sim |
| 3268 | LDAP Global Catalog | Consultas ao catálogo global do Active Directory (várias florestas e domínios) | Não, salvo com StartTLS |
| 3269 | LDAPS Global Catalog | Catálogo global com SSL/TLS | Sim |
A porta 389 também é usada em UDP pelo Active Directory para localizar controladores de domínio (CLDAP). Em firewalls entre o servidor de autenticação e o diretório, libere apenas o necessário: 636 (ou 389 com StartTLS) e, em ambientes AD multidomínio, 3269.
Principais aplicações do LDAP
O LDAP vai muito além da autenticação de login e senha. Suas aplicações mais comuns incluem:
- Autenticação de rede, incluindo VPNs, firewalls e Wi-Fi corporativo
- Autenticação de usuários em e-mail corporativo, portais internos e aplicações web
- Controle de acesso por grupo ou perfil (TI, financeiro, visitantes)
- Diretório unificado de identidades entre sistemas operacionais e aplicações diferentes
- Listas de e-mail e catálogos de contatos corporativos
A capacidade do LDAP de fornecer um ponto único de verdade para informações de identidade e acesso é um de seus maiores trunfos.
LDAP x Active Directory x SAML: comparativo
Essa é a dúvida mais comum entre profissionais de TI que estão começando a estruturar a autenticação corporativa. Veja a diferença entre LDAP, Active Directory e SAML.
| LDAP | Active Directory | SAML |
|---|
| O que é | Protocolo de acesso a diretório | Serviço de diretório da Microsoft que usa LDAP | Padrão de autenticação federada |
| Ambiente | Redes locais (on-premises) | Redes locais (on-premises) | Aplicações web e nuvem |
| Analogia | A linguagem de comunicação | O servidor de diretório completo | O “passaporte” entre domínios diferentes |
| Uso típico | Autenticar contra um diretório interno | Gerenciar domínios, políticas e usuários Windows | SSO em SaaS como Google Workspace e Salesforce |
Resumindo com uma analogia simples: o LDAP está para o Active Directory assim como o HTTP está para o Apache. Um é o protocolo, o outro é o servidor que fala esse protocolo.
Já o SAML resolve um problema diferente: autenticação entre domínios distintos, geralmente pela internet, algo que o LDAP não foi desenhado para fazer sozinho. Para aprofundar, veja nosso conteúdo sobre o que é SAML e como funciona a autenticação federada.
A porta 389 também é usada em UDP pelo Active Directory para localizar controladores de domínio (CLDAP). Em firewalls entre o servidor de autenticação e o diretório, libere apenas o necessário: 636 (ou 389 com StartTLS) e, em ambientes AD multidomínio, 3269.
LDAPS ou StartTLS: qual usar para proteger o tráfego
Por padrão, o LDAP na porta 389 transmite dados em texto claro. Quem captura o tráfego da rede pode ler credenciais em trânsito. Há duas formas de resolver:
- LDAPS: encapsula toda a comunicação em SSL/TLS desde o primeiro pacote, na porta 636. É a opção mais simples de auditar, porque a porta já indica que o canal é seguro.
- StartTLS: eleva uma conexão iniciada na 389 para TLS, sem porta separada. Exige que o cliente peça a elevação; se a configuração falhar, a conexão pode seguir sem criptografia.
Em integrações com serviços de autenticação na nuvem, prefira LDAPS e valide o certificado do servidor no cliente.
LDAP é seguro? Riscos e boas práticas de proteção
O LDAP é seguro quando configurado com criptografia, contas de serviço restritas e validação de entradas. No contexto corporativo, isso significa tratar o diretório como ativo crítico, porque ele guarda credenciais, cargos e permissões de toda a empresa.
LDAP injection é o principal risco de aplicação. O atacante manipula os parâmetros de uma consulta para burlar a autenticação ou extrair dados, de forma parecida com o SQL injection: se a aplicação não trata caracteres especiais como *, (, ) e &, a lógica do filtro pode ser alterada.
Checklist de proteção:
- Criptografar o tráfego com LDAPS ou StartTLS e validar o certificado do servidor.
- Exigir LDAP signing e channel binding nos controladores de domínio, conforme recomendação da Microsoft para o Active Directory.
- Desativar o bind anônimo.
- Usar conta de serviço dedicada, só com permissão de leitura nas OUs necessárias.
- Sanitizar e escapar todo input antes de montar filtros.
- Registrar e monitorar falhas de bind e picos de consultas.
Esses controles, somados a política de senhas, MFA onde houver suporte e logs de auditoria, sustentam a rastreabilidade exigida em programas de LGPD e em normas como a ISO 27001.
LDAP, Active Directory, SAML, SSO e RADIUS: o papel de cada um
LDAP, Active Directory, SAML, SSO e RADIUS são peças diferentes da mesma cadeia de identidade. No contexto corporativo, isso significa que raramente se escolhe um contra o outro: cada um resolve uma etapa entre “quem é o usuário” e “o que ele acessa”.
| Tecnologia | O que é | Onde atua | Formato | Papel no Wi-Fi corporativo |
|---|
| LDAP | Protocolo de acesso a diretórios | Rede interna (on-premises ou híbrida) | Binário (ASN.1) sobre TCP | Fonte de identidade e grupos consultada pelo RADIUS |
| Active Directory | Serviço de diretório da Microsoft | Domínio Windows | LDAP, Kerberos e outros | Diretório mais comum por trás do Wi-Fi corporativo |
| Microsoft Entra ID | Provedor de identidade em nuvem | SaaS e nuvem | SAML, OIDC, Graph (não LDAP nativo) | Exige ponte para LDAP ou integração própria |
| SAML | Padrão de federação de identidade | Entre domínios, via web | XML assinado | Login no captive portal com conta corporativa |
| SSO | Modelo de login único | Várias aplicações | Usa SAML, OIDC, Kerberos ou LDAP | Mesma credencial na rede e nos sistemas |
| RADIUS | Protocolo AAA da rede | Entre AP/controladora e servidor de autenticação | UDP 1812/1813 | Decide aceitar ou negar a conexão e aplica política |
| Decide aceitar ou negar a conexão e aplica política |
Três leituras rápidas:
- Active Directory vs LDAP: o LDAP está para o Active Directory assim como o HTTP está para o Apache. Um é o protocolo, o outro é o servidor que fala esse protocolo (além de Kerberos para o logon Windows).
- SAML vs LDAP: o LDAP valida credenciais dentro da rede da empresa; o SAML transmite uma asserção assinada entre um provedor de identidade e um provedor de serviço, geralmente pela internet, sem que a senha passe pela aplicação.
- LDAP vs SSO: o LDAP é a base que guarda e valida identidades; o SSO é a experiência de login único, que pode usar o LDAP por baixo.
No Wi-Fi, a peça que costuma faltar na conversa é o RADIUS. O access point não fala LDAP: ele fala RADIUS. É o servidor RADIUS que consulta o diretório, e é aí que a identidade corporativa vira controle de acesso à rede.
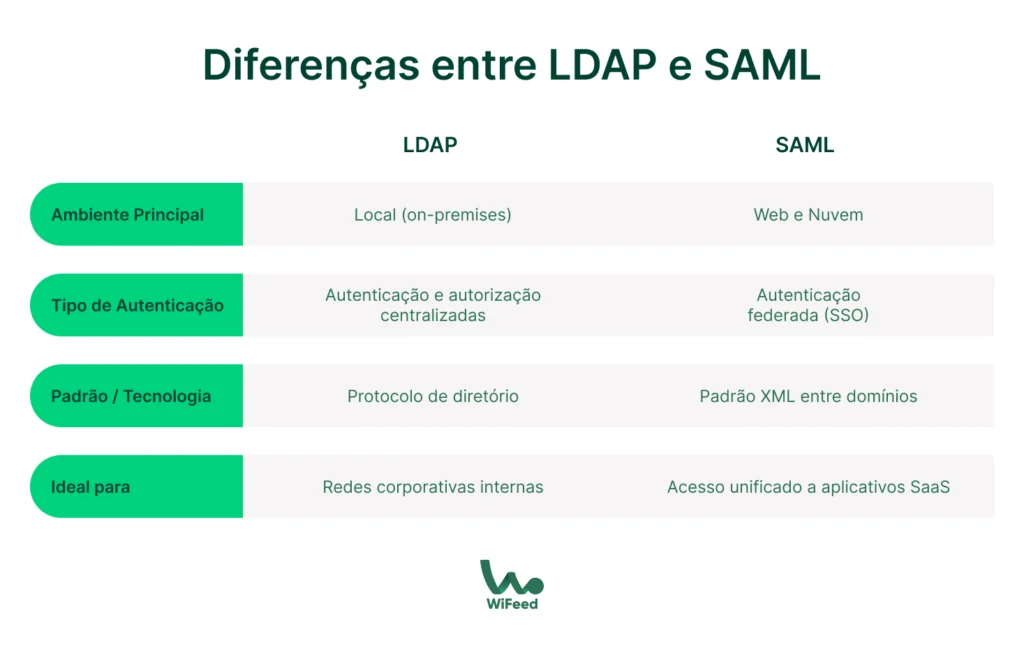
Saber as diferenças entre LDAP e SAML é essencial porque cada um atende a necessidades muito diferentes de autenticação e segurança — e escolher o protocolo certo impacta diretamente a eficiência, a experiência do usuário e o nível de proteção da rede corporativa.
👉 Veja outros conteúdos interessantes:
Como o LDAP chega ao Wi-Fi corporativo via RADIUS e 802.1X
Levar o LDAP ao Wi-Fi é fazer o servidor RADIUS consultar o diretório a cada conexão. No contexto corporativo, isso significa que a credencial da rede passa a ser a mesma do diretório: individual, ligada a um grupo e revogável.
O caminho mais comum é o padrão 802.1x, usado nas redes WPA2-Enterprise e WPA3-Enterprise:
- O dispositivo se associa ao SSID corporativo e inicia a troca EAP.
- O access point ou a controladora encapsula essa troca em RADIUS e envia ao servidor de autenticação.
- O servidor RADIUS valida a credencial no diretório via LDAP e consulta os grupos do usuário.
- O RADIUS responde com Access-Accept (e atributos de política, como VLAN) ou Access-Reject.
- O AP libera o tráfego conforme a política, e o accounting registra início e fim da sessão.
O segundo caminho é o login web. Em vez de configurar o 802.1X no aparelho, o usuário digita a credencial corporativa em um captive portal, que valida a conta no diretório. É útil para BYOD sem gestão de dispositivo e para redes onde parte dos aparelhos não suporta 802.1X.
Os dois caminhos convivem bem. A escolha entre eles é uma decisão de autenticação wi-fi corporativa: segurança e experiência mudam de um para o outro, mas a fonte de identidade é a mesma.
Quais métodos EAP funcionam com LDAP no Wi-Fi
Nem todo método EAP conversa com qualquer diretório. Esse é o erro de projeto mais comum quando a TI tenta ligar um LDAP genérico ao Wi-Fi.
| Método EAP | Como valida | LDAP genérico (OpenLDAP etc.) |
|---|
| EAP-TLS | Certificado do dispositivo ou usuário | Sim, LDAP usado para autorização (conta ativa, grupo) |
| PEAP-MSCHAPv2 | Senha via desafio MSCHAPv2 | Não com bind simples: o servidor precisa do hash NT |
| EAP-TTLS/PAP | Senha dentro de túnel TLS | Sim, via bind LDAP |
Regra prática: com AD, PEAP-MSCHAPv2 e EAP-TLS são os caminhos usuais. Com LDAP genérico, use EAP-TTLS/PAP ou EAP-TLS.
Como integrar o LDAP ao Wi-Fi em 6 passos
Integrar o LDAP ao Wi-Fi é conectar o diretório, o servidor RADIUS e as controladoras em uma mesma política. No contexto corporativo, isso significa sair da senha compartilhada sem parar a operação, unidade por unidade.
- Organize o diretório. Crie OUs e grupos de rede (wifi-colaboradores, wifi-ti, prestadores) e limpe contas inativas antes de qualquer integração.
- Prepare o acesso seguro. Crie uma conta de serviço só com leitura, habilite LDAPS e libere no firewall apenas as portas necessárias.
- Escolha o método de autenticação. EAP-TLS para dispositivos gerenciados, PEAP-MSCHAPv2 (com AD) ou EAP-TTLS/PAP para senha, captive portal para BYOD sem gestão.
- Configure o RADIUS. Aponte o servidor (próprio ou na nuvem) para o diretório e mapeie cada grupo para os atributos de política, como VLAN e perfil.
- Configure a rede sem fio. Crie o SSID WPA2 ou WPA3-Enterprise nas controladoras, aponte para o RADIUS e distribua perfis e certificados aos dispositivos, de preferência via MDM.
- Teste, registre e escale. Valide um usuário de cada grupo, ative o accounting, documente o processo de revogação e faça piloto em uma unidade antes do rollout.
A implementação LDAP é um projeto de infraestrutura de TI que exige planejamento cuidadoso e conhecimento técnico.
Perguntas frequentes sobre LDAP
1- O que é autenticação LDAP? É o processo em que o servidor LDAP valida as credenciais do usuário antes de conceder acesso a sistemas, redes ou aplicações.
2- LDAP e SSO são a mesma coisa? Não. O LDAP é o protocolo que armazena e valida identidades. O SSO é uma camada de autenticação que pode usar o LDAP como base para permitir login único em várias aplicações.
3- O LDAP é seguro? Pode ser, desde que configurado com LDAPS ou StartTLS, políticas de senha, sanitização de inputs contra LDAP injection e logs de auditoria.
4- Qual a porta padrão do LDAP e do LDAPS? O LDAP usa a porta 389 por padrão, sem criptografia. O LDAPS usa a porta 636, com criptografia SSL/TLS.
5- Qual a diferença entre LDAP e Active Directory? O LDAP é um protocolo. O Active Directory é um serviço de diretório da Microsoft que usa o LDAP como um de seus protocolos de comunicação, entre outros como Kerberos.
6- O WiFeed suporta autenticação LDAP? Sim. O WiFeed é compatível com autenticação via LDAP, SAML, Active Directory, Google Workspace e outras bases externas de SSO corporativo, estendendo essa segurança ao Wi-Fi.
A plataforma WiFeed é uma camada de autenticação e controle de acesso Wi-Fi que se conecta ao diretório da empresa e opera sobre a infraestrutura homologada já instalada. No contexto corporativo, isso significa usar LDAP, Active Directory e outras bases de identidade no Wi-Fi sem trocar APs, controladoras ou firewall.
Na prática, a plataforma WiFeed:
- Integra o Wi-Fi a LDAP, Active Directory, Microsoft Entra ID, SAML e Google Workspace, entre mais de 15 métodos de autenticação.
- Aplica perfis de acesso a partir dos grupos do diretório, com VLAN dinâmica.
- Separa fluxos de colaboradores, prestadores e wi-fi para visitantes na mesma gestão.
- Reflete no Wi-Fi a desativação de uma conta no diretório.
- Registra logs que associam usuário, dispositivo e horário, recursos que apoiam governança e rastreabilidade.
- Coexiste com NAC
Em projetos operados sobre a plataforma WiFeed, a centralização da autenticação resultou em redução de até 87% no tempo de gestão da TI e queda de 91% nas reclamações de conectividade. De acordo com dados de telemetria e suporte da WiFeed em redes corporativas, os chamados por falhas de login caem 85%.
Quer ver a integração LDAP funcionando na prática? Fale com o time do WiFeed ou confira o passo a passo na Central de Ajuda sobre integração Azure LDAP.

