Em muitas empresas, o Wi-Fi deixou de ser “comodidade” e virou infraestrutura operacional: equipe conectada, visitantes, dispositivos pessoais, impressoras, IoT, automação, PDVs e integrações. Essa importância crescente é a mesma razão pela qual a falta de integração entre redes, como a que existe hoje entre 5G e Wi-Fi, virou pauta estratégica para quem lidera infraestrutura corporativa.
Setores que lidam com transações diárias e dados sensíveis não podem tolerar essas brechas. Por exemplo, a arquitetura de segurança de Wi-Fi para bancos e instituições financeiras adota o modelo Zero Trust e a segmentação via VLANs justamente para mitigar qualquer risco de invasão.
A boa notícia: a maioria das brechas é previsível e pode ser corrigida com boas práticas, governança de acesso e segmentação. Confira!
Os 5 principais pontos fracos do Wi-Fi corporativo
Antes de partir para soluções e melhorias, vale identificar onde a maioria das redes corporativas realmente falha. Na prática, os incidentes mais comuns não começam com “algo extremamente sofisticado”, mas com pontos fracos recorrentes: configurações padrão mantidas por conveniência, acessos sem identidade, segmentação mal validada e pouca governança sobre o que acontece na rede.
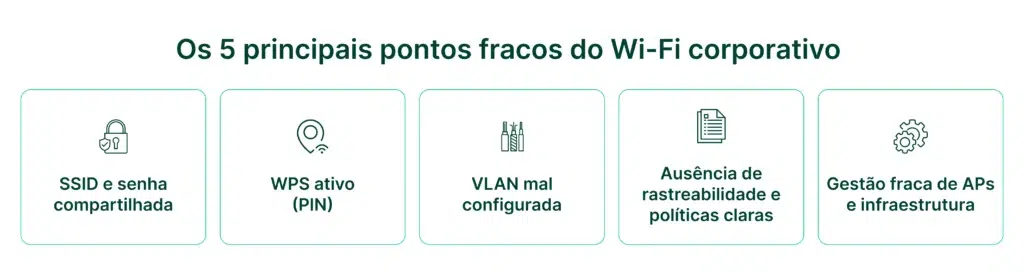
A seguir, reunimos os 5 principais pontos fracos do Wi-Fi corporativo que mais abrem brechas e que a TI pode corrigir com ações objetivas.
- SSID e senha compartilhada
- WPS ativo (PIN)
- Falta de segmentação (ou VLAN mal configurada)
- Ausência de rastreabilidade e políticas claras
- Gestão fraca de APs e infraestrutura
1- SSID e senha compartilhada
Ainda é comum ver Wi-Fi corporativo operando no modo “senha única”, compartilhada entre colaboradores, terceiros e até visitantes. Parece prático, mas vira um risco permanente porque, na prática, você perde o controle do “quem” e do “por quanto tempo”. E quando acontece um incidente, a pergunta mais simples (“quem acessou?”) vira impossível de responder com segurança.
Isso gera três problemas imediatos:
- Perda de controle: não dá para saber quem acessou, quando e de onde. Sem identidade por usuário, a rede vira um “ambiente anônimo” e isso é péssimo para auditoria e investigação;
- Rotatividade = exposição: pessoas saem da empresa, prestadores mudam, dispositivos são perdidos ou roubados e o acesso continua potencialmente válido. A única “resposta” vira trocar a senha e reconfigurar todo mundo.
- Compartilhamento vira inevitável: a senha circula, cai em prints, grupos, e-mails e fornecedores. Mesmo com boa intenção, ela “vaza” por comportamento normal de rotina.
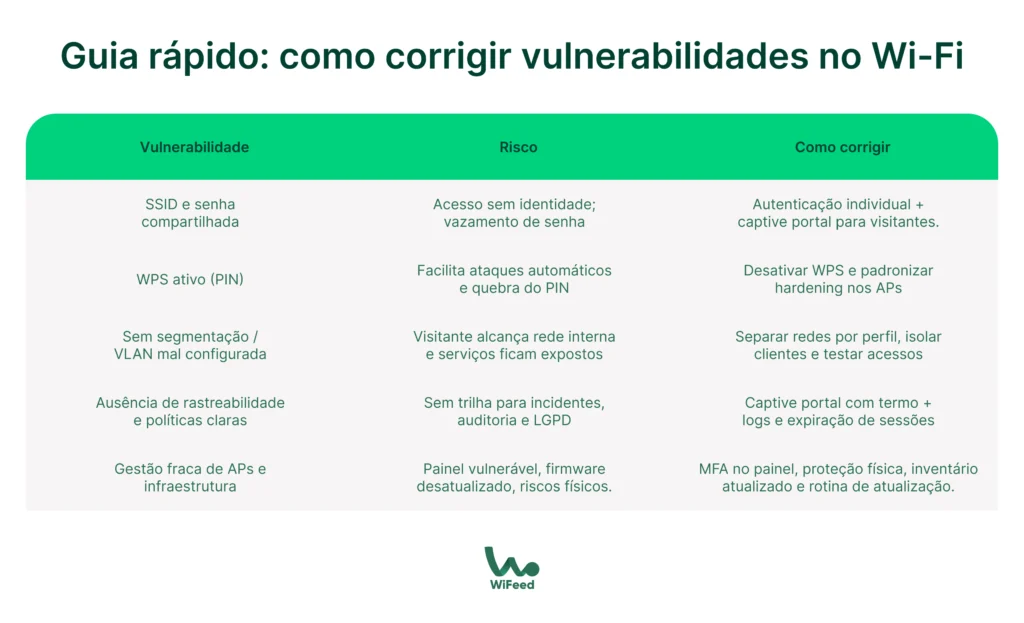
💡Dica do WiFeed: A forma mais rápida de reduzir risco é parar de tratar o Wi-Fi como “uma senha para todos”. No WiFeed, a recomendação é separar perfis e dar identidade ao acesso: colaboradores entram com autenticação individual (WPA2/WPA3-Enterprise, RADIUS/Autenticação 802.1X ou SSO, conforme o ambiente) e visitantes usam captive portal com regras de tempo, aceite e expiração: via voucher, aprovação de acesso ou formulário. Tudo isso para manter controle e rastreabilidade sem travar a experiência.
2- WPS ativo (PIN)
O WPS foi criado para simplificar conexão, mas em ambientes corporativos costuma ser um risco desnecessário, principalmente quando o método por PIN fica habilitado. Em termos práticos, é um “atalho” pensado para facilidade, não para governança. Quando ele está ativo, você adiciona uma superfície a mais para tentativas automatizadas, erros de configuração e exposição de rede, sem ganhar nada relevante em experiência (porque o ambiente empresarial normalmente já tem padrão de conexão definido).
Além disso, WPS é o tipo de recurso que passa despercebido: fica ligado “porque veio assim” e permanece ativo por anos, atravessando trocas de equipe, expansões e mudanças de fornecedor.
💡Dica do WiFeed: Se a rede é corporativa, WPS não deveria estar funcionando. Desative o WPS (principalmente por PIN) em roteadores e APs, inclusive em filiais. Transforme isso em padrão de configuração.
3- Falta de segmentação (ou VLAN mal configurada)
Mesmo quando existe uma rede “Guest”, o risco aparece quando a separação não foi feita corretamente. Isso acontece quando:
- a VLAN está mal configurada;
- há permissões indevidas para recursos internos;
- o isolamento entre clientes não está ativo;
- regras de firewall são genéricas demais.
O resultado é sério: um visitante pode, por erro de arquitetura, alcançar sistemas internos, descobrir dispositivos, ou explorar serviços expostos (interfaces administrativas, compartilhamentos, portas abertas, equipamentos legados). Em muitos ataques, o primeiro passo não é “derrubar tudo”; é mapear o ambiente e encontrar um caminho mais fácil. Uma rede de visitantes mal isolada é exatamente isso: um caminho fácil.
💡Dica do WiFeed: Rede de Wi-Fi para visitantes ou rede “Guest” só é segura quando é realmente isolada. A orientação do WiFeed é segmentar por perfil (Corporativo, Visitantes, IoT e Operação), habilitar isolamento de clientes quando fizer sentido e aplicar o menor privilégio: visitante quase sempre precisa só de internet.
4- Ausência de rastreabilidade e políticas claras
Além da camada técnica, existe uma camada operacional: quem acessou a rede e sob quais termos. Quando o Wi-Fi é liberado sem identificação mínima, sem aceite e sem registro adequado, você perde controle em três frentes: segurança, operação e conformidade.
Sem trilha confiável, até incidentes simples viram caros, porque investigar vira “achismo”. Sem políticas e aceite, você perde a capacidade de padronizar comportamento e orientar o usuário. E sem governança de logs, você não consegue sustentar auditoria, responder a solicitações internas e manter um processo consistente.
Você perde:
- Investigação e resposta a incidentes (não há trilha confiável);
- Governança e auditoria (não dá para comprovar controles e histórico);
- Base para conformidade (políticas, registros e controles).
💡Dica do WiFeed: Segurança de Wi-Fi não é só tecnologia: é governança. A dica do WiFeed é usar captive portal com termo de uso e registro mínimo adequado ao contexto, garantindo logs consistentes (data/hora, IP, identificação e unidade) com retenção definida e alinhada à LGPD. Complete com expiração de sessão e credenciais para evitar acessos “eternos” e melhorar investigação e auditoria quando precisar.
5- Gestão fraca de APs e infraestrutura
Mesmo com boas regras de autenticação, dá para perder o jogo por falhas básicas. Um Wi-Fi bem desenhado depende de uma infraestrutura minimamente protegida e administrável. Se os equipamentos estão fisicamente expostos, se credenciais são fracas, se o firmware está defasado, ou se o painel de gestão está aberto sem controle, você cria portas de entrada que bypassam qualquer política “bonita” no papel.
Falhas comuns incluem:
- APs e switches acessíveis fisicamente;
- credenciais de administração fracas;
- firmware desatualizado;
- painel de gestão exposto sem proteção (ou sem controle de perfis);
- ausência de padrões e inventário.
Um exemplo prático de mitigação é garantir que a borda da rede seja protegida por um firewall de próxima geração (NGFW). O FortiGate é referência nesse quesito, com inspeção profunda de pacotes (DPI) para identificar ameaças que passam despercebidas por roteadores comuns, tema que eventos como o Mind The Sec colocam no centro da agenda de segurança corporativa.
💡Dica do WiFeed: A melhor política de acesso falha por higiene de infraestrutura. Proteja fisicamente os equipamentos, reforce credenciais com MFA, atualize o inventário atualizado e restrinja o acesso ao painel de gestão. Toda mudança deve ser registrada e monitorada — a alteração sem rastro costuma ser o começo do problema.
👉Confira outros coteúdos interessantes:
Checklist rápido para Wi-Fi corporativo seguro
Se você quiser um diagnóstico rápido, responda:
💡Dica do WiFeed: Você pode ter a melhor política de acesso e ainda assim perder por higiene de infraestrutura. A recomendação do WiFeed é proteger fisicamente equipamentos, reforçar credenciais de administração com MFA, manter inventário e rotina de atualização e restringir o acesso ao painel de gestão por rede/segmento. E, sempre que houver mudança, registre e monitore, porque alteração sem rastro costuma ser o começo do problema.
- Existe senha compartilhada para pessoas diferentes?
- WPS está desativado em todos os equipamentos?
- Visitantes estão realmente isolados do ambiente interno?
- Há captive portal com termo, regras e expiração?
- A empresa consegue rastrear acessos por unidade, data e perfil?
- A gestão de APs tem MFA, inventário e atualização recorrente?
Se duas ou mais respostas forem “não”, vale priorizar um plano de correção.
👉Veja como funciona Wi-Fi para cooperativas de crédito e como devem proteger sua rede!
Perguntas e Respostas
1- Qual é a maior vulnerabilidade em redes Wi-Fi corporativas? Na prática, uma das mais comuns é senha compartilhada (PSK) sem controle por usuário, porque elimina rastreabilidade e dificulta revogação de acesso.
2- Captive portal deixa o Wi-Fi mais seguro? Sim, quando bem implementado. Ele adiciona política, identificação mínima, expiração e rastreabilidade, principalmente para redes de visitantes e terceiros
3- VLAN resolve segurança no Wi-Fi? Ajuda muito, mas só funciona se estiver bem configurada e acompanhada de regras de firewall, isolamento e validação de acesso por perfil.
Como o WiFeed ajuda a reduzir essas vulnerabilidades na prática
A proposta do WiFeed é transformar o Wi-Fi em uma camada gerenciável, rastreável e segura, sem depender de “gambiarras” operacionais. Em vez de senha compartilhada, você centraliza políticas e aplica controle por perfil, com:
- Captive portal corporativo (com termo de uso, personalização e regras)
- Voucher Wi-Fi e Aprovação de Acesso (visitantes sob controle)
- SSO e integrações (ex.: Azure AD/ADFS/OpenID, AD local, conforme projeto)
- Políticas de acesso (ex.: por tipo de cadastro, regras e expiração)
- Logs e visibilidade para auditoria e investigação
- Gestão centralizada para múltiplas unidades, parceiros e provedores
Se você quer mapear rapidamente onde estão as brechas do seu Wi-Fi e quais controles priorizar, fale com a WiFeed e veja como estruturar acesso seguro com boa experiência no Captive Portal.

