Se todos os dispositivos acessarem sua rede Wi-Fi da mesma forma, você provavelmente já perdeu o controle, mesmo sem perceber.
Em ambientes corporativos, essa lógica abre espaço para problemas concretos: dispositivos desconhecidos navegando livremente, equipamentos pessoais misturados à infraestrutura crítica e dificuldade para aplicar regras de segurança de forma consistente. Em um Brasil que concentra 84% das ocorrências cibernéticas da América Latina, segundo o FortiGuard Labs, tratar todos os dispositivos da mesma forma não é apenas um descuido operacional, é um risco real.
É nesse cenário que entram as Políticas de Acesso por MAC Address. Essa abordagem permite tratar cada dispositivo de forma individual, definindo exatamente como ele deve se comportar ao tentar acessar a rede, sem instruções manuais, sem processos complexos e diretamente na camada de autenticação do Captive Portal.
O que é um endereço MAC e por que ele é importante?
O MAC Address (Media Access Control) é um identificador físico e único atribuído à placa de rede de cada dispositivo (smartphones, notebooks, impressoras, câmeras, etc.) pelo próprio fabricante. Pense nele como o “chassi” ou a “impressão digital” do seu aparelho.
Na plataforma WiFeed, o endereço MAC é uma peça-chave para identificar perfis de dispositivos e garantir que apenas equipamentos autorizados acessem recursos específicos da rede corporativa, seja por meio de bloqueio, autenticação ou liberação automática.
Como o WiFeed identifica e autoriza dispositivos via MAC
Quando um dispositivo tenta se conectar à rede gerenciada pelo WiFeed, o sistema captura automaticamente o endereço MAC e o cruza com as políticas configuradas. O fluxo funciona assim:
- Dispositivo se conecta ao SSID.
- WiFeed captura o MAC antes de qualquer interação do usuário.
- Sistema consulta as políticas: o MAC está na lista de liberados? Bloqueados? Tem bypass configurado?
- Ação executada automaticamente: acesso liberado, bloqueado ou redirecionado ao captive portal.
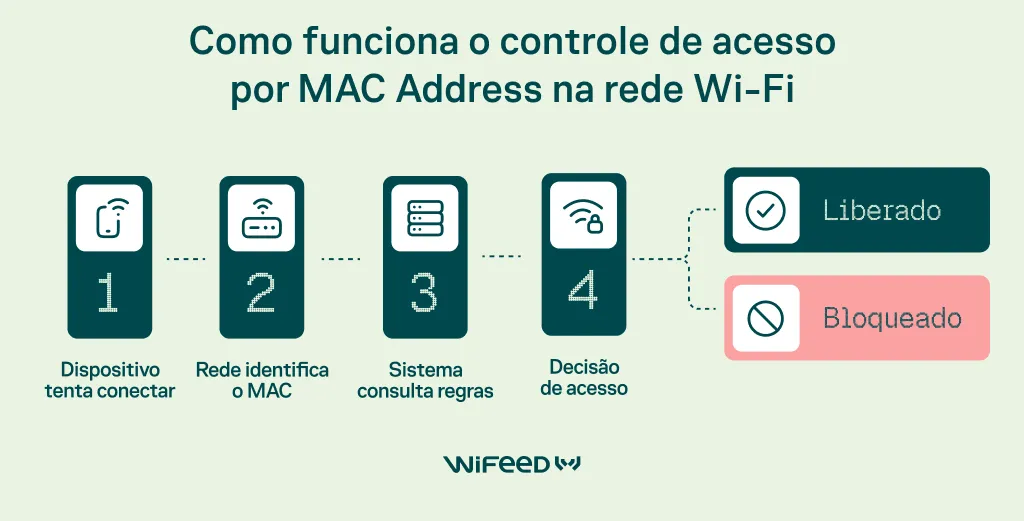
Esse processo é transparente para o usuário final e os dispositivos cadastrados se conectam sem atrito, sem portal, sem senha manual.
Em ambientes com diretório corporativo, o controle por MAC pode ser combinado com a integração com Active Directory, vinculando o dispositivo ao usuário e ao perfil de acesso definido pela TI, com uma camada adicional de rastreabilidade.
Políticas de controle: bloqueio, liberação e bypass
O WiFeed permite criar três tipos principais de política por MAC:
- Liberar (fluxo padrão) : direcionar o dispositivo para autenticação, cadastro e campanhas
- Bloquear : impedir o acesso antes mesmo do portal cativo
- Bypass (acesso direto) : conceder entrada imediata na rede para dispositivos confiáveis, sem login
Lista de liberação
Dispositivos cujo MAC está cadastrado recebem acesso automático à rede, sem passar pelo captive portal. Ideal para:
- Computadores corporativos gerenciados.
- Dispositivos de diretoria ou equipes de TI.
- Equipamentos que precisam de conexão permanente e estável.
Lista de bloqueio
MACs cadastrados como bloqueados são impedidos de se conectar, independentemente de qualquer outra credencial. Útil para:
- Bloquear dispositivos de ex-colaboradores sem precisar trocar a senha da rede.
- Isolar equipamentos comprometidos durante investigação de incidente.
- Restringir acesso de dispositivos pessoais não autorizados.
Para ambientes que precisam ir além do MAC, o controle por tipo de dispositivo permite aplicar políticas diferentes para notebooks, smartphones, impressoras e IoT, complementando a filtragem por MAC com uma camada adicional de granularidade.
Um caso comum é o de coletores de dados mais antigos, que não suportam 802.1X. No Wi-Fi para logística, a lista de MACs autorizados em uma VLAN isolada costuma ser a solução de transição até a renovação da frota.
Bypass de MAC (MAB — MAC Authentication Bypass)
Dispositivos sem tela ou sem navegador, como por exemplo: impressoras, câmeras IP, TVs corporativas, sensores IoT — não conseguem interagir com um captive portal. O bypass de MAC resolve isso: o sistema reconhece o MAC do equipamento e libera acesso automaticamente, sem exigir autenticação humana.
Cenários de uso na prática
Dispositivos corporativos confiáveis
Impressoras de rede, câmeras de segurança, TVs corporativas e equipamentos de monitoramento podem ser cadastrados por MAC e receber bypass automático — sem passar pelo portal de login a cada conexão.
Bloqueio preventivo de equipamentos não autorizados
Um dispositivo suspeito ou que não deve mais acessar a rede é cadastrado com política de bloqueio. A partir daí, é barrado automaticamente antes mesmo da tentativa de autenticação.
Contagem de visitantes e BYOD
Dispositivos não reconhecidos seguem o fluxo padrão do portal cativo: cadastro, aceite de termos e campanhas. Isso mantém a experiência organizada para perfis intermediários sem abrir alternativas.
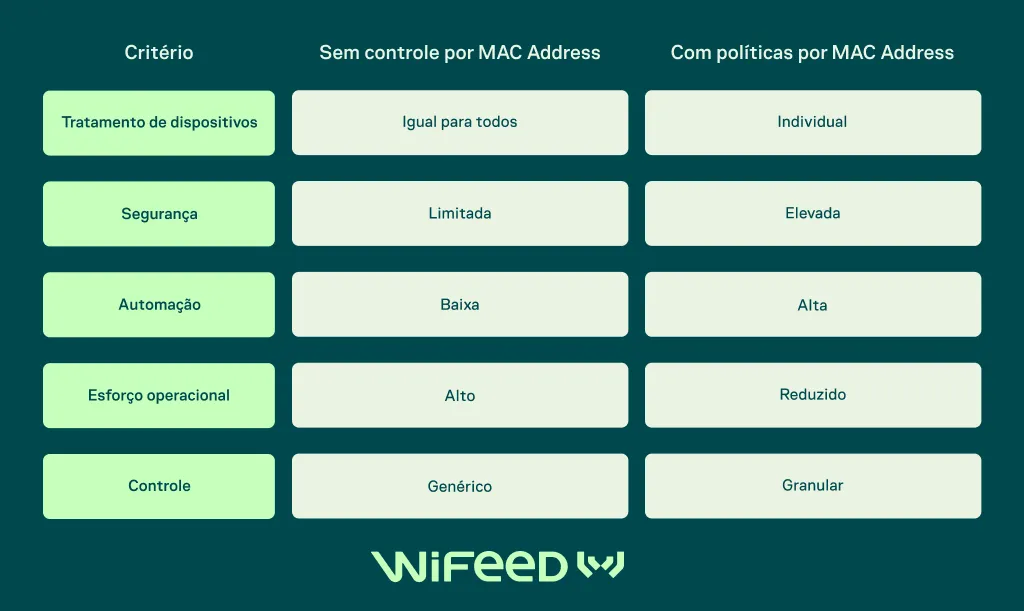
Antes e depois das Políticas por MAC
Quais setores mais utilizam essa tecnologia?
O controle de acesso por MAC via WiFeed é um diferencial competitivo e de segurança para diversos nichos:
- Varejo e Supermercados: Automação da conexão de coletores de dados, balanças Wi-Fi e totens de autoatendimento, garantindo que operem sem interrupções de login.
- Hotéis e Hospitalidade: Liberação de Smart TVs nos quartos e bloqueio de roteadores piratas que hóspedes possam tentar plugar na rede.
- Indústrias e Logística: Manutenção da conexão ininterrupta de sensores IoT, empilhadeiras conectadas e maquinário automatizado pelo galpão.
- Escolas e Universidades: Bloqueio de dispositivos que estejam utilizando a rede de forma indevida ou burlando regras acadêmicas.
Limitações e pontos de atenção
Como qualquer mecanismo de controle, as políticas do MAC têm nuances importantes:
- Dispositivos com MAC aleatórios : iPhones, iPads e outros dispositivos Apple utilizam endereços Wi-Fi privados que podem ser alterados por rede, dificultando a identificação consistente
- Ordem das regras : a orientação das políticas é determinante — uma ordem incorreta pode gerar comportamentos indesejados
- Cadastro prévio : uma funcionalidade que depende de MACs previamente cadastrados ou de dispositivos que já se conectaram à rede e foram reconhecidos pela plataforma
- Camada complementar : o controle por MAC é mais eficaz quando combinado com outras camadas, como autenticação por portal cativo, validação de e-mail corporativo e segmentação de rede.
Para empresas que querem integrar a autenticação ao sistema de gestão interno (como ERP ou CRM), o Login Dinâmico no Captive Portal complementa as políticas por MAC com uma camada de validação de identidade em tempo real.
Perguntas e Respostas
1- O que acontece quando um colaborador troca de notebook ou smartphone? O novo dispositivo terá um MAC diferente do cadastrado. O procedimento correto é remover o MAC antigo da whitelist imediatamente, verificar a identidade do colaborador e cadastrar o MAC do novo equipamento. Mantenha log da substituição: data, responsável e MACs envolvidos para fins de auditoria.
2- O controle por MAC ajuda na conformidade com o Marco Civil? Sim. O WiFeed registra automaticamente o MAC de cada dispositivo junto ao IP, SSID e timestamps de conexão — gerando os logs exigidos pelo Marco Civil da Internet de forma estruturada e exportável.
3- O WiFeed funciona com MikroTik, Ubiquiti e outros roteadores para controle por MAC? Sim. O WiFeed é compatível com as principais marcas de Access Points e controladoras do mercado, incluindo MikroTik, TP-Link Omada, Cisco Meraki e Ubiquiti UniFi. As políticas de MAC são gerenciadas de forma centralizada na plataforma, independentemente do fabricante do hardware de rede.
👉 Separamos alguns conteúdos para aprofundar o tema:
Políticas por MAC: quando usar
Essa funcionalidade é ideal para empresas que:
- precisam de mais controle sobre dispositivos na rede
- enfrentam acessos indevidos
- querem reduzir esforço operacional
- buscam melhorar segurança sem complexidade
O controle de acesso por MAC representa uma evolução concreta na gestão de redes Wi-Fi corporativas. Ao sair de uma lógica genérica e passar a tratar cada dispositivo individualmente, ganhe mais segurança, mais controle e menos esforço operacional — sem aumentar a complexidade da operação.
💡 Dica do WiFeed: nunca cadastre o mesmo MAC em duas listas diferentes. Revise periodicamente as listas de whitelist e blacklist para remover dispositivos inativos — especialmente após desligamento de colaboradores ou substituição de equipamentos.
Centralize o controle de acesso por MAC na sua rede
Implementar políticas de acesso por MAC Address é um passo fundamental para ter um Wi-Fi corporativo seguro, escalável e dentro da lei. Superar os desafios dos endereços aleatórios e gerenciar centenas de dispositivos IoT deixa de ser uma dor de cabeça quando você conta com uma plataforma de gestão centralizada.
Com o WiFeed, você automatiza o acesso de equipamentos essenciais, bloqueia invasores com facilidade e garante total conformidade com o Marco Civil da Internet e a LGPD.
Quer saber se os roteadores que você já possui na sua empresa são compatíveis com a gestão centralizada de MAC do WiFeed?
Fale com um especialista WiFeed e veja como ativar as políticas de acesso por MAC no seu ambiente.

