Rede corporativa não combina com senha anotada em quadro branco.
Ainda assim, muitas empresas continuam tratando autenticação Wi-Fi como detalhe operacional, quando ela é, na prática, uma camada crítica de segurança, governança e experiência do usuário. É justamente nesse ponto que surge a dúvida: qual é a diferença entre RADIUS e outros tipos de autenticação para Wi-Fi?
A resposta para essa duvida é: RADIUS não é apenas uma “forma de login”, mas uma tecnologia de backend voltada a autenticação, autorização e contabilização, de modelo AAA exclusivamente exigida em redes corporativas que desativa o controle real sobre quem acessa a rede, quando e com quais permissões. Para entender o funcionamento técnico do protocolo em detalhes, consulte nosso guia completo sobre o protocolo RADIUS.
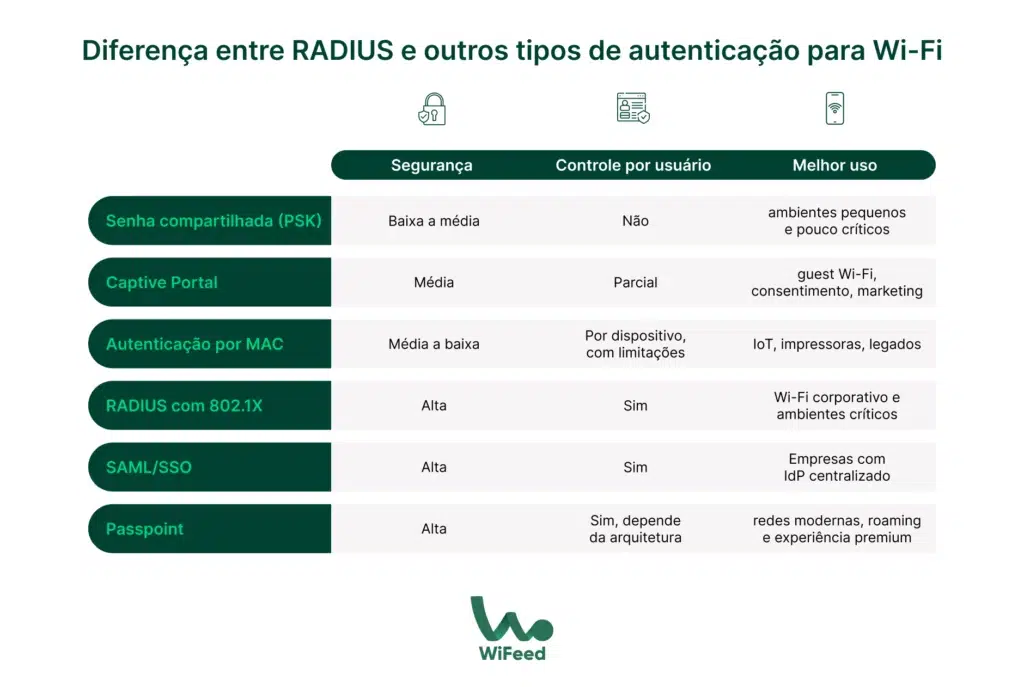
Já outros métodos, como senha compartilhada, portal cativo e autenticação por MAC, resolvem partes diferentes do problema. Alguns priorizam simplicidade. Outros priorizam experiência. Outros ajudam em cenários de visitantes e equipamentos legados. Mas nem todos entregam o mesmo nível de segurança, rastreabilidade e escalabilidade.
Neste artigo, você vai entender as diferenças de forma prática!
RADIUS, 802.1X e EAP não são a mesma coisa
Esse é o erro mais comum — tratar RADIUS e 802.1X como concorrentes quando, na prática, atuam em camadas diferentes e complementares:
- 802.1X é o mecanismo de controle de acesso baseado em porta — define que nenhum tráfego é permitido até que o usuário ou dispositivo seja autenticado.
- EAP (Extensible Authentication Protocol) é uma família de métodos usados para transportar credenciais dentro desse fluxo (EAP-TLS, PEAP-MSCHAPv2, etc.).
- RADIUS é o protocolo que o servidor de autenticação usa para processar mensagens, validar credenciais e retornar políticas de acesso.
O NIST descreve essa arquitetura no guia de segurança Wi-Fi para ambientes corporativos.
Vale lembrar que: quando uma empresa implementa WPA2-Enterprise ou WPA3-Enterprise, ela está combinando os três: 802.1X + EAP + RADIUS . Entender essa distinção é o que separa quem configura a autenticação de quem a projeta.
Os principais métodos de autenticação Wi-Fi
1. Senha compartilhada (PSK — Chave pré-compartilhada)
Uma única senha definida no roteador e distribuída para todos os usuários. Simples, rápido e funcional para ambientes domésticos ou muito pequenos — mas problemático em qualquer ambiente corporativo com mais de 5 pessoas.
Quando ainda faz sentido:
- Redes domésticas ou escritórios muito pequenos.
- Ambientes provisórios com baixa criticidade.
- Cenários onde rastreabilidade individual não é necessidade.
Por que falha em ambientes corporativos:
- A senha pode ser compartilhada, fotografada ou vazada.
- Impossível revogar o acesso individual — qualquer mudança exige trocar a senha de todos.
- Nenhuma rastreabilidade por usuário — não atende ao Marco Civil da Internet.
- Sem segmentação ou políticas por perfil.
O RADIUS é o protocolo padrão para autenticação centralizada em redes corporativas. Cada usuário possui credencial própria, o acesso é revogável individualmente e todos os eventos são registrados para auditorias. O valor do RADIUS não está apenas em “liberar ou bloquear” — está em centralizar decisões de acesso e tornar o Wi-Fi auditável e escalável .
Quando faz sentido:
- Médias e grandes empresas com Active Directory ou LDAP.
- Ambientes que desativam rastreabilidade individual e conformidade regulatória.
- Redes com múltiplos perfis de acesso (colaboradores, comentadores, visitantes).
- Setores regulados: saúde, financeiro, indústria.
Vantagens frente a outros métodos:
- Revogação instantânea por usuário — sem trocar a senha de toda a rede.
- Suporte a EAP-TLS com certificados digitais — elimina risco de phishing na camada de rede.
- Integração nativa com Active Directory, LDAP e SAML.
- Logs completos de autenticação por usuário, dispositivo e sessão.
Limitação central: requer infraestrutura de servidor RADIUS e conhecimento técnico. Dispositivos IoT sem suporte a 802.1X precisam de tratamento via bypass de MAC.
3. Captive Portal
O portal cativo é uma página de login que aparece automaticamente quando o usuário tenta navegar após se conectar ao SSID. É o método padrão para redes de visitantes, clientes e ambientes públicos.
Importante: portal cativo e RADIUS não são excludentes . O portal cativo é uma interface visível para o usuário — o “motor” de autenticação pode ser RADIUS por trás. Em muitos ambientes empresariais, o portal cativo ocorre após autenticação baseada em MAC ou 802.1X, com suporte RADIUS e ações de autorização posteriores.
Quando faz sentido:
- Redes de visitantes, clientes e colaboradores temporários.
- Ambientes com obrigações de coleta de consentimento (LGPD).
- Hotéis, restaurantes, varejo, hospitais, coworkings.
- Cenários de Wi-Fi Marketing com coleta de dados.
Quando o portal cativo sozinho não basta:
- Autenticação forte para colaboradores com acesso a sistemas críticos.
- Segmentação de acesso por identidade corporativa.
- Integração com diretórios corporativos.
4. Autenticação por endereço MAC
A autenticação por MAC confirma o dispositivo pelo identificador de hardware. Útil para equipamentos sem interface de login — impressoras, câmeras, sensores IoT — que não suportam 802.1X ou portal cativo.
O problema: endereço MAC não é identidade forte . Ele pode ser copiado, alterado ou mascarado (falsificação de MAC). Por isso, a autenticação por MAC é protegida como camada complementar — nunca como único mecanismo de segurança para acesso corporativo especial. Veja como configurar políticas de acesso por endereço MAC de forma segura.
5. SAML e SSO
O SAML permite que o usuário utilize credenciais do provedor de identidade corporativa (Google Workspace, Microsoft Entra ID, Okta) para autenticar em vários sistemas — incluindo o Wi-Fi via portal cativo integrado. Ideal para empresas que desejam eliminar senhas separadas para Wi-Fi: o desligamento no IdP revogar automaticamente o acesso à rede.
6. Passpoint (Hotspot 2.0)
O Passpoint não é rival do RADIUS — é uma evolução de experiência que automatiza a autenticação Wi-Fi, eliminando portais e senhas manuais. O dispositivo se conecta automaticamente a redes parceiras usando certificados ou credenciais SIM.
Na trilha de maturidade da autenticação, ele representa o estágio mais avançado:
PSK → Portal Cativo → RADIUS com 802.1X → Ponto de Acesso
Quer se aprofundar no tema? Veja também:
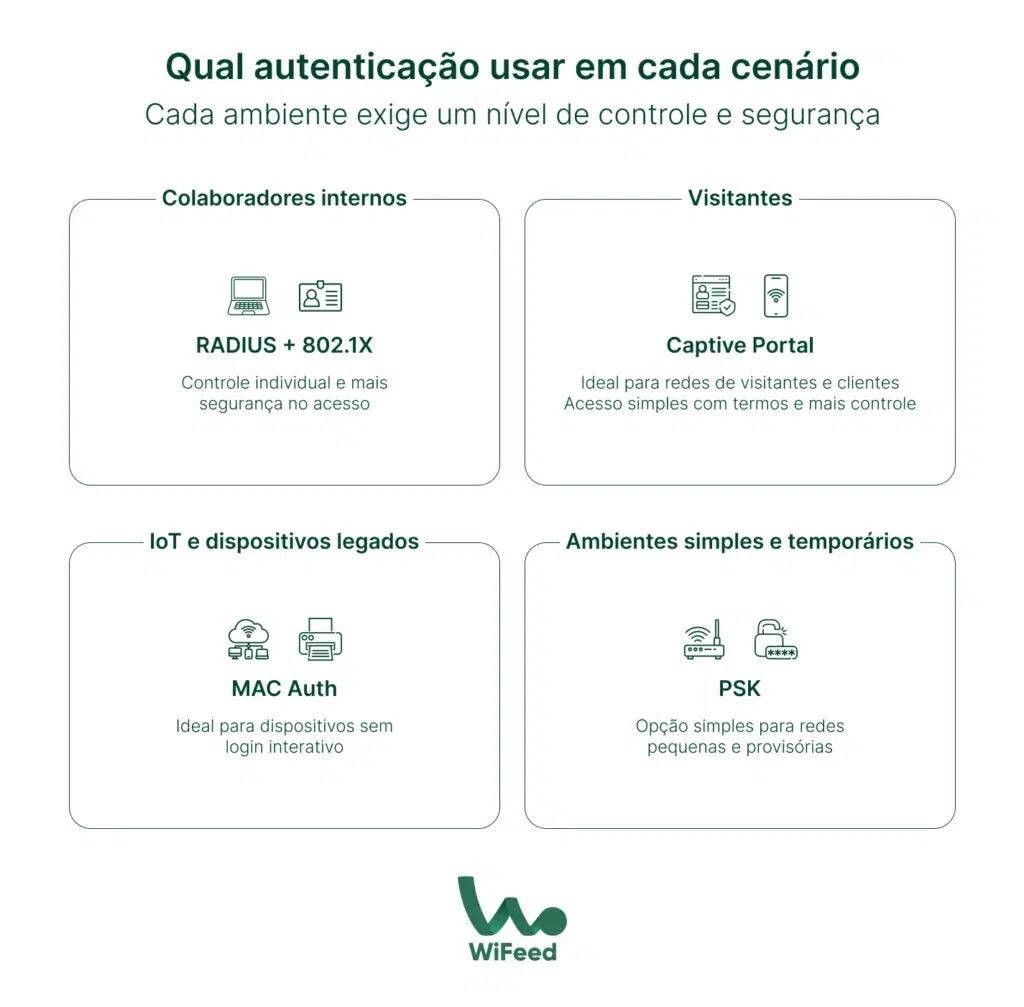
Quando usar RADIUS, Captive Portal ou MAC Auth?
Use RADIUS quando o objetivo for:
- eliminar senha compartilhada;
- controlar acesso por identidade;
- auditar conexões;
- integrar autenticação ao ambiente corporativo;
- escalar com mais segurança.
Use portal cativo quando o objetivo for:
- autenticar visitantes;
- exibir termos de uso;
- coletar consentimento;
- transformar o Wi-Fi em canal de relacionamento.
Use MAC auth quando o objetivo for:
- conectar equipamentos sem login interativo;
- tratar exceções operacionais;
- suportar dispositivos legados.
Use PSK apenas quando:
- o ambiente for simples;
- o risco for baixo;
- a operação não exigir granularidade.
Perguntas frequentes
1- RADIUS é melhor que portal cativo? Eles resolvem problemas diferentes. RADIUS é mais forte para autenticação centralizada, controle por identidade e auditoria. O portal cativo é excelente para visitantes, coleta de consentimento e experiência de entrada. A arquitetura ideal usa dois em redes separadas.
2- RADIUS substitui 802.1X? Não. Em redes corporativas, os dois trabalham juntos: o 802.1X controla o acesso baseado em porta e o RADIUS participa da validação e das decisões de AAA.
3- Senha compartilhada ainda vale para empresas? Pode servir em ambientes extremamente simples, mas rapidamente perde em segurança e governança quando a operação cresce — especialmente em empresas com colaboradores que se desligam com frequência.
5- O que é Blast-RADIUS? Blast-RADIUS (CVE-2024-3596) é uma vulnerabilidade que afeta implementações específicas do RADIUS sobre UDP. A principal mitigação é usar RADIUS sobre TLS (RadSec) e manter a infraestrutura atualizada. O risco não invalida o uso do RADIUS — reforce a necessidade de implementação correta.
6- Portal cativo é compatível com RADIUS? Sim. O portal cativo é uma interface do usuário — o RADIUS pode atuar como motor de autenticação por trás dele. Em ambientes corporativos, dois trabalham em conjunto: o portal coleta de credenciais e o RADIUS como válido contra o Active Directory ou LDAP.
WiFeed: Captive Portal e gestão de acessos
O WiFeed atua na camada de portal cativo e gestão de acesso — com suporte a login social, formulário, voucher, SMS, CPF, manual de aprovação, integração com Active Directory, LDAP e SAML, políticas de MAC Address, logs em conformidade com o Marco Civil e segmentação por VLAN — tudo gerenciado de forma centralizada, independentemente do fabricante do Access Point.
Quando uma empresa precisa sair do Wi-Fi liberado para todos para um modelo com controle real, a discussão passa a envolver autenticação adequada por perfil, separação entre colaborador e visitante, conformidade legal e visibilidade sobre quem acessou, quando e como. É exatamente aí que o WiFeed entra. Fale com um especialista WiFeed →

