BYOD (Bring Your Own Device, ou “traga seu próprio dispositivo”) é a prática que permite que colaboradores, prestadores e outros usuários autorizados usem seus próprios dispositivos (celular, notebook, tablet) para acessar a rede corporativa, sistemas internos e dados da empresa.
O aparelho continua sendo do usuário, mas o acesso passa a seguir regras da empresa: quem entra, em qual rede e com qual registro. Na plataforma WiFeed, cada dispositivo pessoal entra no Wi-Fi com identidade individual, política por perfil e logs, sobre a infraestrutura de rede que a empresa já tem.
Na maioria das empresas, o BYOD já acontece antes de existir uma política. O colaborador abre o e-mail no celular pessoal, o prestador conecta o notebook no Wi-Fi e o visitante recebe a senha da rede. Quando ninguém registra esses acessos, a TI perde visibilidade e a conformidade com a LGPD e o Marco Civil da Internet fica difícil de demonstrar.
O que é BYOD?
BYOD é a política que permite que colaboradores, prestadores e outros usuários autorizados usem smartphones, notebooks e tablets próprios para acessar sistemas, dados e redes da empresa. No contexto do Wi-Fi corporativo, isso significa que a rede precisa reconhecer cada dispositivo pessoal e decidir o que ele pode acessar, sem depender de uma senha única.
A sigla vem do inglês Bring Your Own Device, “traga seu próprio dispositivo”. Com BYOD, é comum:
- acessar o e-mail corporativo pelo celular pessoal;
- usar o notebook próprio para entrar em sistemas internos;
- conectar o tablet pessoal ao Wi-Fi da empresa;
- usar aplicativos de CRM, ERP, atendimento ou colaboração em aparelhos particulares.
O BYOD faz parte da mesma discussão do wi-fi para colaboradores: o acesso precisa ser individual, mesmo quando o aparelho não pertence à empresa. E o tema ganhou peso porque o celular virou alvo. Segundo o Data Breach Investigations Report 2026, da Verizon, os dispositivos móveis passaram a ser o alvo preferido dos golpes por terem taxas de clique mais altas, e a exploração de vulnerabilidades (31% das violações analisadas) superou as senhas roubadas como principal porta de entrada.
👉 Assista ao vídeo completo sobre o que é BYOD e como funciona nas empresas:
BYOD em números
Antes de falar em política e riscos, vale entender a dimensão do fenômeno:
- US$ 238,49 bilhões é o valor projetado do mercado global de BYOD até 2029, ante US$ 114 bilhões em 2024 (Mordor Intelligence)
- 83% das organizações globais já permitem BYOD em algum nível (Zippia)
- +34% de aumento de produtividade é relatado por empresas que adotaram BYOD (IBM)
- 80% dos funcionários que usam seus próprios dispositivos relatam maior satisfação no trabalho (Cisco)
- +12 mil locais são gerenciados pelo WiFeed com controle de acesso BYOD no Brasil
Esses números explicam por que ignorar o BYOD não é uma opção. Mas adotá-lo sem estrutura é igualmente inviável.
BYOD, COPE e CYOD: qual a diferença?
BYOD, COPE e CYOD são os três modelos de uso de dispositivos no trabalho, e a diferença está em quem é dono do aparelho e quanto controle a TI tem sobre ele. No contexto da rede corporativa, isso define qual método de autenticação e qual nível de acesso fazem sentido para cada perfil.
| Modelo | Dono do aparelho | Controle da TI | Onde costuma ser usado |
|---|
| BYOD (Bring Your Own Device) | Colaborador | Baixo no aparelho; o controle fica na rede e nos aplicativos | Funções administrativas, gestores e prestadores |
| COPE (Corporate Owned, Personally Enabled) | Empresa, com uso pessoal liberado | Alto: configurações, aplicativos e políticas | Áreas com dados sensíveis |
| CYOD (Choose Your Own Device) | Empresa, a partir de uma lista aprovada | Alto, com mais padronização | Times que precisam de equipamento homologado |
Muitas organizações combinam os modelos: COPE ou CYOD onde há dados regulados e BYOD controlado no restante. O que muda entre eles é o aparelho. A exigência de autenticação individual na rede vale para todos.
Como o BYOD funciona na prática
O BYOD funciona como um acordo entre política, tecnologia e governança: o usuário traz o aparelho, e a empresa define as regras de acesso, segurança e registro. No contexto da rede, isso muda a forma de implementar o Wi-Fi: em vez de uma senha para todos, cada pessoa e cada dispositivo passam a ter identidade, perfil e permissão próprios.
Na prática, o BYOD se apoia em cinco pilares:
- Política formal de uso: quais dispositivos são aceitos, quais sistemas podem ser acessados e o que a empresa pode monitorar.
- Controle de acesso por perfil: colaborador, gestor, prestador e visitante recebem permissões diferentes.
- Segurança mínima obrigatória: senha de tela, bloqueio automático, sistema atualizado e criptografia.
- Gestão de dispositivos: ferramentas de MDM, EMM ou UEM separam dados pessoais e corporativos.
- Controle da rede Wi-Fi: autenticação individual, segmentação e logs de conexão.
O quinto pilar é onde o BYOD encontra a infraestrutura. É a camada do controle de acesso wi-fi corporativo: sem ela, os outros quatro dependem da boa vontade de cada usuário.
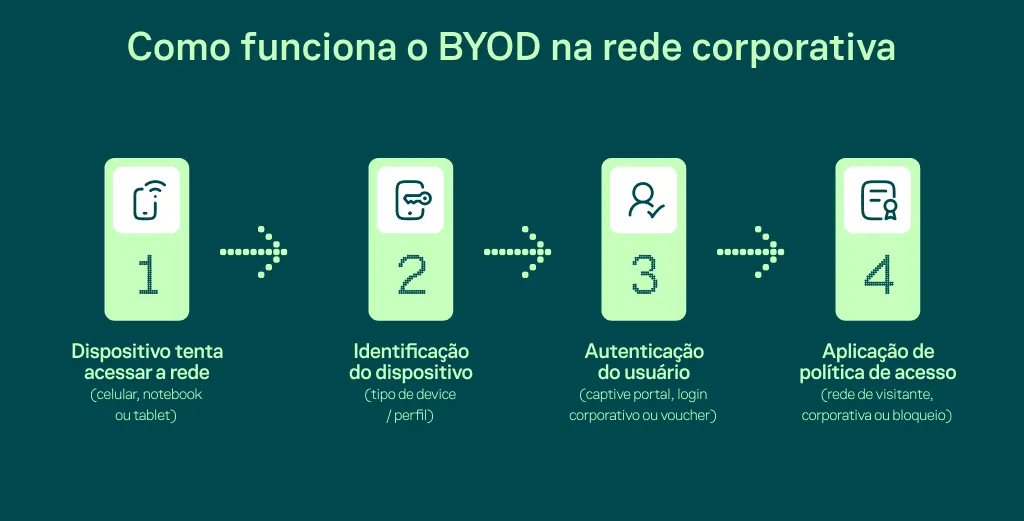
Em ambientes com MDM, a empresa ainda pode criar um container seguro no aparelho. Aplicativos e dados corporativos ficam isolados e criptografados, enquanto o restante do dispositivo continua sob controle e privacidade do usuário.
Benefícios do BYOD para empresas
Os benefícios do BYOD são ganhos de custo, produtividade e flexibilidade que aparecem quando o colaborador usa um aparelho que já domina. No contexto corporativo, esses ganhos só se sustentam quando a TI consegue controlar o acesso sem aumentar o trabalho manual.
- Redução de custos: a empresa deixa de comprar e manter equipamentos para toda a equipe.
- Conforto e produtividade: o colaborador trabalha em um dispositivo que já conhece, sem curva de aprendizado.
- Flexibilidade: facilita o trabalho remoto e híbrido, sem carregar dois aparelhos.
- Retenção de talentos: autonomia sobre a própria tecnologia pesa na atração de perfis qualificados.
Cada um desses benefícios desloca uma responsabilidade para a TI: mais modelos de aparelho, mais sistemas operacionais e mais acessos para controlar. Por isso, os ganhos só aparecem de verdade quando os riscos abaixo estão endereçados.
5 principais riscos do BYOD para empresas
Os riscos do BYOD são as falhas de segurança, privacidade e conformidade que surgem quando aparelhos fora do controle da empresa acessam a rede corporativa. No contexto da TI, isso significa uma superfície de ataque maior e menos visibilidade sobre quem acessou o quê.
1. Dispositivos sem padrão de segurança
Celulares e notebooks pessoais podem estar desatualizados, sem criptografia ou com aplicativos inseguros. Quando esse aparelho entra na rede, o risco deixa de ser individual e passa a ser da empresa.
2. Vazamento de dados
Dados corporativos em aparelhos pessoais podem se perder em roubo, perda, sincronização com nuvem pessoal ou compartilhamento indevido. A empresa continua responsável por eles, mesmo fora do equipamento corporativo.
3. Shadow IT
Shadow IT é o uso de aplicativos, serviços ou dispositivos sem aprovação da TI. No BYOD, é comum salvar arquivos em apps pessoais ou conectar aparelhos desconhecidos, e a TI perde a visão de onde os dados estão.
4. Falta de visibilidade e de logs
Sem saber quais dispositivos pessoais estão conectados e quem os usa, a TI não consegue responder a um incidente nem comprovar controles em uma auditoria.
5. Redes não segmentadas
Colocar BYOD, visitantes e equipamentos corporativos no mesmo SSID abre espaço para movimentação lateral: um celular comprometido vira caminho para servidores, câmeras ou PDVs.
BYOD e a rede Wi-Fi: por que essa é a camada mais crítica
A maior parte dos acessos BYOD acontece pela rede Wi-Fi. É aqui que a segurança corporativa encontra o A rede Wi-Fi é a camada mais crítica do BYOD porque é por ela que a maior parte dos dispositivos pessoais chega aos sistemas da empresa. No contexto corporativo, isso significa que a decisão sobre quem entra, em qual rede e com qual registro acontece no momento da conexão.
Sem controle nessa camada, os problemas são concretos:
- um notebook pessoal entra na mesma VLAN dos servidores internos sem que a TI saiba;
- a senha do Wi-Fi circula entre colaboradores, ex-colaboradores e visitantes;
- um fornecedor fica conectado por horas sem registro de horário, dispositivo ou usuário.
Uma rede Wi-Fi preparada para BYOD precisa ter:
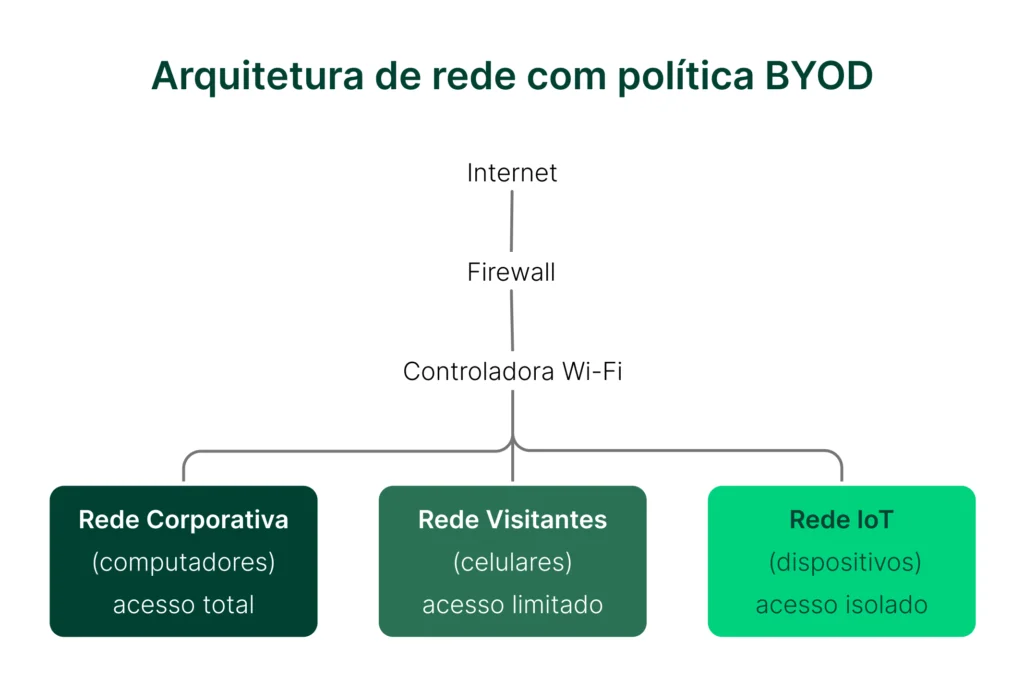
- Segmentação por perfil: colaboradores, BYOD, visitantes e IoT em redes ou VLANs separadas.
- Autenticação individual: cada pessoa entra com a própria credencial, nunca com senha única.
- Integração com a identidade corporativa: Active Directory, Entra ID, LDAP, SAML ou Google Workspace definem quem é quem.
- Logs de conexão: usuário, dispositivo, MAC, IP, horário e duração.
- Políticas por perfil: tempo de sessão, horário permitido, limite de banda e de dispositivos simultâneos.
Randomização de MAC: por que liberar por MAC falha no BYOD
A randomização de MAC é o recurso do iOS e do Android que usa um endereço diferente para cada rede Wi-Fi (e, em algumas versões, troca esse endereço periodicamente) para proteger a privacidade do usuário. No BYOD, isso significa que a liberação manual por MAC address quebra: o mesmo celular aparece como um dispositivo novo, a TI recadastra e o chamado volta. A saída é autenticar a identidade (usuário ou certificado), não o endereço físico.
Segurança BYOD: como autenticar dispositivos sem senha compartilhada
Segurança BYOD é o conjunto de controles que garante que cada dispositivo pessoal entre na rede com identidade própria e acesso limitado ao que o perfil precisa. No Wi-Fi corporativo, isso significa trocar a senha compartilhada por um método de autenticação individual, escolhido conforme o perfil de quem se conecta.
| Método | Perfil indicado | Segurança | Experiência do usuário | Esforço da TI |
|---|
| Senha compartilhada (WPA2/WPA3-Personal) | Uso pontual | Baixa: credencial transferível, sem identidade | Simples | Baixo para configurar, alto para trocar senha e rastrear acessos |
| Liberação por MAC address | Equipamentos sem tela | Baixa: o MAC pode ser clonado e muda com a randomização | Transparente após a liberação | Alto: cadastro manual a cada aparelho |
| Captive portal | Visitantes e terceiros | Média: identifica a pessoa e registra o aceite | Login a cada sessão ou prazo | Baixo a médio |
| 802.1X com usuário e senha do diretório | Colaboradores | Alta: credencial individual | Boa, mas a conexão cai quando a senha expira | Médio: servidor RADIUS e integração com o diretório |
| Certificado por dispositivo (EAP-TLS ou Passpoint) | Colaboradores e BYOD recorrente | Alta: credencial não transferível e autenticação mútua | Conexão automática depois de instalar o perfil uma vez | Alto com RADIUS e PKI próprios; baixo com RADIUS em nuvem |
Para colaboradores com aparelho pessoal, o caminho mais seguro é o 802.1X com um servidor RADIUS: o dispositivo só ganha acesso depois que o RADIUS valida a credencial. O EAP-TLS leva isso ao nível do certificado, com autenticação mútua entre dispositivo e rede, e a credencial não pode ser repassada como uma senha.
O obstáculo costuma ser operacional. Manter servidor RADIUS, autoridade certificadora e integração com o Active Directory exige um especialista dedicado. Para visitantes e terceiros de curta permanência, o captive portal continua sendo o método mais adequado.
A diferença entre um programa BYOD seguro e um ambiente sem governança aparece na prática do dia a dia.
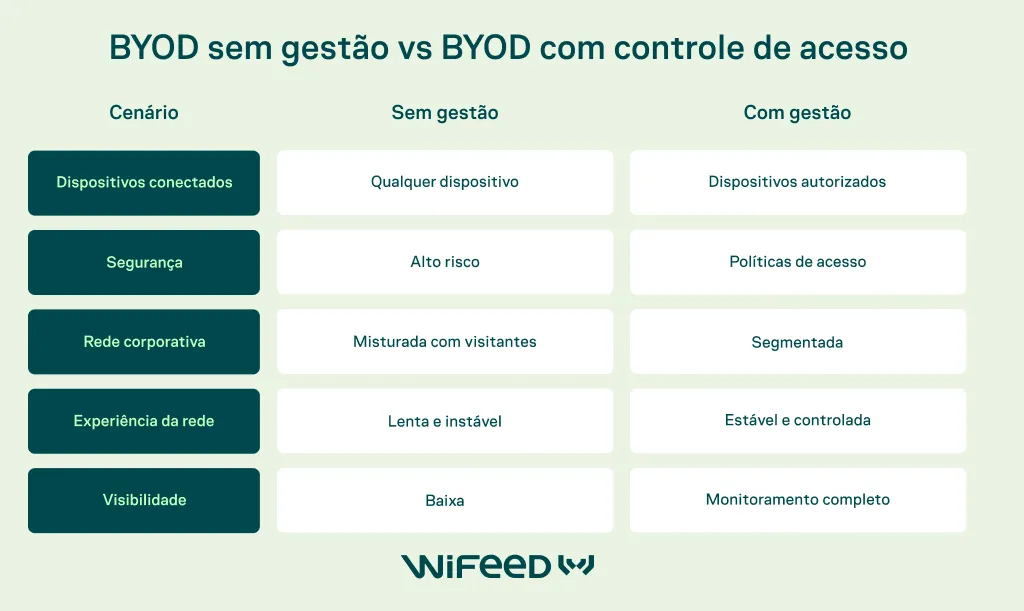
Essa diferença é especialmente relevante para empresas médias e grandes com múltiplas unidades, muitos access points, diferentes perfis de usuários e exigências de conformidade regulatória.
MDM, NAC e captive portal: qual o papel de cada um no BYOD
MDM, NAC e captive portal são camadas diferentes do mesmo problema: o MDM cuida do aparelho, o NAC decide o acesso à rede com base em políticas e o captive portal identifica quem entra pelo navegador. No BYOD, isso significa que essas soluções se complementam, e a pergunta certa é qual camada cobre cada perfil de usuário.
| Solução | Papel no BYOD |
|---|
| MDM/UEM | Gerencia o aparelho, aplica políticas e separa dados pessoais e corporativos |
| IAM/SSO/MFA | Controla a identidade do usuário e reforça o login nos sistemas |
| NAC | Autentica, avalia a postura do dispositivo e controla o acesso à rede |
| RADIUS/802.1X | Autentica usuários e dispositivos no Wi-Fi corporativo |
| Captive portal | Identifica visitantes e terceiros, apresenta termos e registra acessos |
| Wi-Fi Pass (Passpoint) | Conecta o dispositivo pessoal automaticamente, com certificado e identidade individual |
| Logs e auditoria | Mantêm rastreabilidade para segurança e conformidade |
Quando a empresa já tem NAC
Em muitas empresas, o NAC foi implantado para os notebooks corporativos e não foi estendido aos celulares pessoais, por custo ou complexidade. O resultado se repete: o notebook entra com certificado, e o celular do colaborador, inclusive o da diretoria, continua na senha compartilhada.
Nesse cenário, o WiFeed convive com o NAC. O NAC segue nos notebooks da empresa, e o Wi-Fi Pass cobre o que fica de fora, como o celular pessoal, terceiros e visitantes. Para quem ainda não tem NAC, o WiFeed é o primeiro passo: define quem acessa e em qual rede, com certificado por dispositivo, sem o custo e a operação de um NAC.
| Capacidade de um NAC | O que o WiFeed entrega hoje |
|---|
| Autenticar usuário e dispositivo | Sim, no mesmo nível técnico (certificado digital e 802.1X) |
| Decidir onde o dispositivo entra (rede e permissões) | Sim |
| Checar a saúde do dispositivo antes de liberar (postura) | Não |
| Identificar sozinho o tipo de equipamento (profiling) | Não |
| Cobrir Wi-Fi e rede cabeada e reagir em tempo real | Em parte: hoje só Wi-Fi (cabeada no roadmap) e ainda não isola quem já está conectado |
Em uma estratégia Zero Trust, o WiFeed cobre a camada de identidade no Wi-Fi: autenticação individual, menor privilégio por rede e perfil, tráfego criptografado e logs.
O que é MDM: saiba como ajuda BYOD
MDM (Mobile Device Management) é o software que permite à TI configurar, proteger e aplicar políticas em smartphones, tablets e notebooks. No BYOD, isso significa separar o ambiente pessoal do corporativo, geralmente com um container seguro onde ficam os aplicativos e os dados da empresa.
Com o MDM, a TI pode:
- configurar e-mail, Wi-Fi e VPN no aparelho;
- aplicar políticas de senha e criptografia;
- distribuir e remover aplicativos corporativos;
- verificar se o dispositivo cumpre a política de BYOD;
- apagar apenas os dados corporativos (limpeza seletiva) em caso de perda, roubo ou desligamento.
O MDM também pode distribuir o perfil de Wi-Fi: o certificado chega ao aparelho junto com as demais configurações. Uma variação mais leve é o MAM (Mobile Application Management), que gerencia só os aplicativos corporativos e interfere menos no dispositivo pessoal.
Toda empresa precisa de MDM para implementar BYOD?
Não necessariamente. Uma empresa pode começar com política formal, autenticação individual no Wi-Fi, segmentação e regras de uso, o que já resolve boa parte dos riscos comuns. Com muitos colaboradores, várias unidades, dados regulados ou necessidade de apagar dados remotamente, o MDM passa a ser praticamente indispensável. Em qualquer porte, controle de acesso, visibilidade e rastreabilidade não são opcionais.
Como criar uma política de BYOD segura
Uma política de BYOD segura é o documento que define quem pode usar dispositivos pessoais, em quais sistemas e sob quais regras de segurança e monitoramento. No contexto da TI, isso significa transformar uma prática que já existe em regras aplicáveis, com controles técnicos que garantem o cumprimento.
Como implementar com segurança, em resumo:
- Políticas claras: regras de uso aceitável, senha de tela obrigatória e autenticação em dois fatores nos sistemas críticos.
- Ferramentas de gestão: MDM ou MAM para separar os dados corporativos em um container e apagar só o que é da empresa.
- Autenticação de rede individual: 802.1X ou certificado ligado ao diretório corporativo, sem senha compartilhada.
- Segmentação: BYOD em rede ou VLAN própria, separada de servidores e equipamentos críticos.
- Logs e revisão: registros de conexão e auditoria periódica dos acessos.
Os 8 passos da política de BYOD
- Defina quem pode usar BYOD: áreas, cargos, prestadores ou grupos que realmente precisam.
- Liste dispositivos e sistemas operacionais aceitos: com versão mínima e proibição de jailbreak ou root.
- Separe os sistemas por criticidade: o que pode e o que não pode ser acessado por aparelho pessoal.
- Estabeleça requisitos mínimos: senha forte, bloqueio automático, criptografia, sistema atualizado e MFA nos sistemas críticos.
- Organize a rede: dispositivos corporativos, BYOD, visitantes e IoT em redes ou VLANs diferentes, com autenticação individual na rede de colaboradores.
- Documente termos e responsabilidades: o que é monitorado, quais dados são coletados e o que acontece no desligamento.
- Treine os usuários: phishing, redes públicas, aplicativos não autorizados e compartilhamento de credenciais.
- Monitore e revise: acompanhe os logs, revise permissões e faça auditorias periódicas.
Critérios para o uso pessoal de ativos e BYOD
Um critério comum em políticas corporativas e treinamentos de compliance é que o uso pessoal de ativos aprovados pela empresa, ou de dispositivos BYOD, atenda a três condições ao mesmo tempo:
- ser pré-aprovado pela gestão;
- não interferir no desempenho do trabalho;
- não representar risco para o ativo ou para a empresa.
Na rede, a terceira condição se traduz em autenticação individual, segmentação e registro de cada acesso.
👉Leia também outros artigos relacionados ao BYOD:
Como conceder e revogar o acesso de um dispositivo pessoal
Conceder e revogar acesso no BYOD é o processo de liberar um dispositivo pessoal na rede com prazo e perfil definidos e retirar esse acesso quando o vínculo muda. No contexto da TI, isso significa que o desligamento de um colaborador ou o fim de um contrato precisa refletir também no Wi-Fi, não só nos sistemas.
O ciclo tem quatro momentos:
- Cadastro: o usuário se identifica uma vez, com a credencial corporativa ou com a aprovação de um responsável.
- Perfil: a política define rede, horário, banda e número de dispositivos.
- Uso: cada conexão gera log com usuário, MAC e IP.
- Revogação: o acesso é retirado quando o colaborador sai, o aparelho é perdido ou o contrato termina.
Com senha compartilhada, revogar significa trocar a senha para todos. Com autenticação individual, a TI retira só o acesso daquele usuário ou dispositivo. Na plataforma WiFeed, o administrador revoga pelo portal o acesso liberado de um dispositivo, sem afetar os demais.
Para quem não é colaborador, o fluxo de prazo e aprovação muda pouco. Os detalhes estão nos guias de wi-fi para prestadores de serviço e de wi-fi para visitantes.
BYOD, LGPD e Marco Civil: o que a empresa deve considerar
BYOD e LGPD se encontram porque a empresa continua responsável pelos dados pessoais que trata, mesmo quando eles são acessados por um aparelho do colaborador. No contexto do Wi-Fi corporativo, isso significa equilibrar três pontos: proteger os dados, registrar os acessos e respeitar a privacidade de quem usa o dispositivo.
LGPD. A LGPD (Lei 13.709/2018) prevê medidas de segurança adequadas ao risco e princípios como finalidade, necessidade e transparência. No BYOD, isso se traduz em limitar o acesso ao que cada função precisa, evitar dados sensíveis armazenados no aparelho e informar o colaborador sobre o que é monitorado.
Marco Civil da Internet. O Marco Civil da Internet (Lei 12.965/2014) trata da guarda de registros de conexão por quem provê o acesso à internet. Se e como isso se aplica à rede de cada empresa depende do enquadramento, que exige análise jurídica. Na prática, logs com usuário, dispositivo, IP, horário e duração ajudam a responder a incidentes e auditorias.
Privacidade do colaborador. A empresa pode monitorar o tráfego na rede corporativa, os aplicativos com dados da empresa e os logs de conexão. Aplicativos pessoais, mensagens e fotos ficam fora do escopo. O termo de adesão deve deixar esse limite explícito, com ciência registrada, e o container do MDM ajuda a manter a separação.
Exemplos de BYOD por setor
Exemplos de BYOD por setor mostram que o problema é o mesmo (aparelho pessoal na rede da empresa), mas o controle prioritário muda conforme o ambiente. No contexto multiunidade, isso significa aplicar políticas diferentes por perfil e por local, a partir da mesma regra central.
| Setor | Onde o BYOD aparece | Controle prioritário |
|---|
| Indústria | Tablets e celulares de supervisores e técnicos | Separar da rede de máquinas, sensores e câmeras |
| Saúde | Médicos e equipes acessando agendas e sistemas | Proteger dados sensíveis de pacientes |
| Varejo | Gerentes e equipes regionais consultando estoque e vendas | Separar colaboradores, clientes e PDVs em todas as lojas |
| Educação | Professores e equipes administrativas | Autenticação individual e política de uso aceitável |
| Escritórios | Celular pessoal, notebook de home office e prestadores recorrentes | Acesso fluido com rastreabilidade |
| Agronegócio | Colaboradores de campo com celular próprio | Controle por perfil em unidades remotas |
Dois desses cenários têm guias próprios: o Wi-Fi para indústria e o Wi-Fi no agronegócio.
Como o WiFeed controla o BYOD no Wi-Fi corporativo
O WiFeed é a plataforma de autenticação e controle de acesso que fica entre o dispositivo pessoal e a rede da empresa (indicada para empresas médias e grandes, com várias unidades ou alto fluxo de dispositivos). No BYOD, isso significa decidir quem entra, em qual rede e com qual registro, sobre os access points e controladoras que a empresa já tem, sem substituí-los.
Com a plataforma de controle de acesso do WiFeed, a TI consegue:
- Autenticar cada pessoa: +15 métodos de autenticação, incluindo 802.1X com RADIUS direto no AD/LDAP, captive portal e Wi-Fi Pass.
- Usar a identidade que já existe: integrações nativas com Active Directory, Entra ID, LDAP/LDAPS, SAML e Google Workspace.
- Aplicar políticas por perfil: VLAN dinâmica, limite de banda, horário de acesso, tempo de sessão, bloqueios e limite de dispositivos simultâneos.
- Separar por tipo de dispositivo: regras distintas para computadores e celulares, com o controle de acesso por tipo de dispositivo.
- Registrar cada conexão: logs que associam usuário, MAC e IP, com recursos nativos para LGPD e Marco Civil.
- Operar em várias unidades: a mesma política roda em equipamentos de marcas diferentes, com +20 fabricantes de rede integrados.
Wi-Fi Pass: conexão automática para o dispositivo pessoal
O Wi-Fi Pass é o caminho para tirar o BYOD da senha compartilhada sem aumentar a fricção. O colaborador faz o cadastro uma única vez (pelo app, com login Microsoft ou Google, por MDM, por captive portal ou por QR code) e instala um perfil de acesso com certificado. A partir daí, o celular conecta sozinho, sem senha e sem portal.
Por trás, o Wi-Fi Pass usa credencial Passpoint com WPA2/3-Enterprise e EAP-TLS ou EAP-TTLS, em um servidor RADIUS individualizado por cliente, conectado às controladoras via RadSec. O WiFeed assume a PKI, a alta disponibilidade, a expiração de certificados e as atualizações, e a compatibilidade é nativa com Android, iOS e Windows. É um projeto de dias, não de meses, sem especialista dedicado. A implantação passo a passo está no webinar do Wi-Fi Pass.
Números da plataforma
Segundo dados internos do WiFeed, a automação do controle de acesso reduz em até 87% o tempo de gestão da TI. Na base do WiFeed, são +15 mil locais, +80 mil access points e +35 milhões de usuários autenticados, com NPS 88 e suporte em até 2 minutos. Empresas como Assaí Atacadista, Grupo BRF, Unimed, Pormade e Nater Coop usam a plataforma
Perguntas frequentes sobre BYOD
1- O que é BYOD em uma empresa? BYOD é a prática que permite que funcionários usem seus próprios dispositivos (celular, notebook, tablet) para acessar a rede corporativa, sistemas internos e dados da empresa, seguindo regras definidas de segurança e uso aceitável.
2- O que significa BYOD em inglês? BYOD é a sigla de Bring Your Own Device, que em português significa “traga seu próprio dispositivo”. O termo descreve o uso de aparelhos pessoais para trabalhar com sistemas e redes da empresa.
3- Como o BYOD muda a forma de implementar redes? O BYOD tira a rede do modelo de senha única. Como a empresa não controla o aparelho, ela passa a controlar o acesso: autentica cada usuário ou dispositivo, separa perfis em redes ou VLANs diferentes e registra cada conexão.
4- BYOD é permitido pela LGPD? A LGPD não proíbe o BYOD. Ela prevê medidas de segurança adequadas ao risco e transparência com o colaborador sobre o que é monitorado. O enquadramento de cada empresa deve ser avaliado pelo jurídico.
5- Quem já tem NAC precisa de outra solução para BYOD? Depende de até onde o NAC foi estendido. É comum o NAC cobrir os notebooks da empresa e deixar os celulares pessoais na senha compartilhada. Nesse caso, o Wi-Fi Pass, do WiFeed, convive com o NAC e cobre o dispositivo pessoal com certificado individual.
Quer liberar dispositivos pessoais no Wi-Fi da sua empresa com identidade individual e sem senha compartilhada? Agende uma demonstração do WiFeed e veja a política aplicada sobre a sua rede atual.

