Wi-Fi seguro sem fricção é o modelo de acesso em que colaboradores e visitantes se conectam automaticamente à rede, sem digitar senha nem preencher formulário, enquanto a empresa mantém autenticação forte, criptografia e controle por perfil.
Segundo Bruno Guimarães, CEO do WiFeed, esse equilíbrio entre segurança e experiência é a próxima tendência da conectividade corporativa.
A afirmação foi feita durante a Conferência Gartner CIO & IT Executive 2026, em entrevista à TI Inside. O recado é direto: a rede sem fio deixou de ser detalhe de infraestrutura e virou peça da continuidade segura do negócio.
Na prática, o time de TI vive um cabo de guerra. De um lado, exigências da LGPD, do Marco Civil da Internet e ameaças que crescem com as novas tecnologias. Do outro, usuários que querem abrir o notebook e simplesmente trabalhar.
O fim da escolha entre segurança e experiência
Por anos, as empresas tiveram de escolher um lado. Redes abertas são fáceis, mas não dizem quem acessa nem o que faz. Redes restritas demais geram atrito, chamados e atalhos que viram vulnerabilidades no Wi-Fi corporativo.
“Nós percebemos que, durante muito tempo no mercado, se instaurou um dilema: ou as empresas privilegiavam a segurança, ou elas privilegiavam a experiência. A gente tenta encontrar esse caminho de equilíbrio provendo o melhor nível de segurança disponível no mercado, mas com a melhor experiência, sem qualquer tipo de fricção.” Bruno Guimarães, CEO do WiFeed.
👉 Assista à entrevista completa:
A seguir, você entende o que esse modelo significa, por que ele ganhou força agora, como ele se compara a senha e captive portal e o que avaliar antes de adotar na sua operação.
O que é Wi-Fi seguro sem fricção
Wi-Fi seguro sem fricção é um modelo em que a identidade é verificada com autenticação forte, enquanto o acesso ocorre de forma automática nas conexões seguintes.
Em ambientes corporativos, isso reduz senhas compartilhadas, chamados de suporte e etapas repetitivas sem abrir mão da identificação de quem entra na rede.
Por que esse modelo ganhou força
Quatro fatores ajudam a explicar essa evolução:
- Mais perfis na mesma infraestrutura: colaboradores com dispositivos próprios (BYOD), visitantes, fornecedores e dispositivos de IoT disputam o mesmo ar.
- Pressão regulatória e de auditoria: não basta ter log. É preciso que cada registro esteja ligado a uma identidade verificada.
- Expectativa de experiência: quem troca de antena no celular não digita senha de novo. No Wi-Fi corporativo, muita gente ainda digita.
- Padrões maduros: tecnologias como Hotspot 2.0 e OpenRoaming levam ao Wi-Fi a lógica que a rede móvel já usa com o chip.
Segurança começa a sair da senha
Durante anos, segurança no Wi-Fi significou mais etapas: mais senha, mais formulário, mais aprovação. O novo modelo inverte a lógica e coloca a verificação no dispositivo, não na paciência do usuário.
E a urgência só cresce. Segundo a TI Inside, o Wi-Fi já responde por mais de 80% do tráfego de dados do planeta. No Gartner, Bruno observou que a IA, tema dominante do evento, também barateia ataques e amplia a superfície de exposição.
Segurança começa a sair da senha
O dilema segurança x experiência é a tensão entre proteger a rede com mais verificações e manter o acesso simples. No Wi-Fi corporativo, cada controle mal desenhado vira fila na recepção, senha anotada em papel ou chamado no suporte.
Os sintomas se repetem em varejo, saúde, educação e indústria:
- Uma senha única circulando entre centenas de pessoas, impossível de revogar para um usuário só.
- Um captive portal que pede os mesmos dados a cada visita.
- Logs genéricos, que não dizem quem acessou, quando e de onde.
O usuário também desconfia: a rede aberta parece insegura, e a que pede dados demais também.
Aqui está o paradoxo. Quanto mais fricção, mais atalhos: senha compartilhada, internet roteada do celular, rede aberta. A fricção excessiva também gera vulnerabilidades no Wi-Fi corporativo.
O caminho oposto falha igual. Sem autenticação individual, a empresa arrisca servidores e dados sensíveis, o usuário fica exposto a malware e sniffing, e a TI fica sem resposta na auditoria.
A saída exige três mudanças no time de TI:
- Tratar identidade, e não senha, como base do acesso.
- Aplicar políticas por perfil, não uma regra única para toda a rede.
- Medir a experiência do usuário como indicador de segurança do Wi-Fi.
Como funciona a conexão automática baseada em certificados
A conexão automática baseada em certificados é o processo em que o dispositivo prova sua identidade à rede com um certificado digital, em vez de uma senha digitada. No contexto corporativo, isso significa que a autenticação acontece em segundo plano, com criptografia, e o acesso respeita as regras definidas para cada perfil.
Bruno usou uma imagem simples na entrevista: é o “Sem Parar” do Wi-Fi. Assim como a tag libera a cancela sem o motorista frear, o certificado funciona como um passaporte digital. A rede confere a credencial, autoriza a entrada e aplica as regras daquele perfil.
O fluxo, em alto nível, tem cinco etapas:
- Cadastro único: o usuário passa uma vez por verificação de identidade (diretório corporativo, SSO ou cadastro validado) e recebe o certificado no dispositivo.
- Descoberta da rede: ao chegar a uma rede compatível, o dispositivo reconhece o ambiente pelo padrão Passpoint, sem precisar escolher o nome da rede.
- Autenticação: o certificado é validado por um servidor RADIUS via 802.1X, com o tráfego protegido desde o primeiro pacote.
- Aplicação de política: a rede libera o acesso com as regras do perfil, como horário, tempo de sessão, banda e quantidade de dispositivos.
- Registro: cada conexão fica em log, vinculada à identidade verificada, pronta para auditoria.
A diferença mais visível para o usuário é que ele não faz nada a partir da segunda conexão. A diferença mais importante para a TI é outra: cada certificado é individual. Se um colaborador sai da empresa ou perde o celular, basta revogar aquele acesso, sem trocar a senha de todo mundo.
Esse é o princípio por trás da autenticação EAP-TLS, considerada uma das formas mais robustas de proteger redes sem fio corporativas, porque elimina a senha como ponto fraco.
E por que agora? Segundo Bruno, o protocolo por trás dessa conexão já existe há alguns anos, mas só recentemente passou a chegar de forma ampla aos dispositivos, no Brasil e em outros mercados. É essa adoção nativa nos aparelhos que torna o modelo viável em escala.
O que é Wi-Fi seguro sem fricção e por que virou tendência
Wi-Fi seguro sem fricção é a combinação de autenticação forte com conexão automática, em que a identidade do usuário é verificada sem exigir ação manual a cada acesso. No contexto de empresas multi-unidade, isso significa menos senhas compartilhadas, menos chamados de suporte e rastreabilidade completa de quem entra na rede.
A ideia não é nova. A novidade é que, em 2026, quatro forças passaram a empurrar o tema ao mesmo tempo para a mesa dos CIOs:
- Mais perfis na mesma infraestrutura: colaboradores com dispositivos próprios (BYOD), visitantes, fornecedores e dispositivos de IoT disputam o mesmo ar.
- Pressão regulatória e de auditoria: não basta ter log. É preciso que cada registro esteja ligado a uma identidade verificada.
- Expectativa de experiência: quem troca de antena no celular não digita senha de novo. No Wi-Fi corporativo, muita gente ainda digita.
- Padrões maduros: tecnologias como Hotspot 2.0 e OpenRoaming levam ao Wi-Fi a lógica que a rede móvel já usa com o chip.
Durante anos, segurança no Wi-Fi significou mais etapas: senha, formulário e aprovação. Agora, a lógica muda. A verificação passa a acontecer no dispositivo, reduzindo atrito sem abrir mão da segurança.
Por isso, o tema deixou de ser apenas técnico. A fricção no acesso passou a representar custo operacional, risco e experiência ruim para clientes e equipes.
Com o Wi-Fi concentrando grande parte do tráfego de dados e a IA ampliando também a capacidade de ataque, a pergunta para a TI muda: menos “como fechar a rede?” e mais “como tornar a rede inteligente sobre quem está entrando?”.
Segurança x experiência: o dilema do Wi-Fi corporativo
O dilema entre segurança e experiência aparece quando proteger a rede exige tantas etapas que o acesso se torna difícil. No Wi-Fi corporativo, isso pode resultar em senha compartilhada, captive portal repetitivo, novos acessos a cada unidade e logs que não identificam claramente quem entrou na rede.
O excesso de fricção também gera risco. Usuários procuram atalhos, compartilham senhas, usam a própria internet ou recorrem a redes abertas, criando novas vulnerabilidades no Wi-Fi corporativo.
No extremo oposto, uma rede sem autenticação individual reduz o controle e expõe empresa e usuários a riscos, incluindo malware e interceptação do tráfego (sniffing). Em auditorias, a TI também perde rastreabilidade.
Foi esse equilíbrio que Bruno Guimarães destacou no Gartner CIO 2026: segurança e experiência não devem competir, mas se reforçar.
Na prática, isso exige três mudanças:
- Tratar identidade, e não senha, como base do acesso.
- Aplicar políticas por perfil, em vez de uma regra única.
- Medir a experiência do usuário como parte da segurança do Wi-Fi.
Como funciona a conexão automática baseada em certificados
A conexão automática baseada em certificados é o processo em que o dispositivo prova sua identidade à rede com um certificado digital, em vez de uma senha digitada. No contexto corporativo, isso significa que a autenticação acontece em segundo plano, com criptografia, e o acesso respeita as regras definidas para cada perfil.
Bruno usou uma imagem simples na entrevista: é o “Sem Parar” do Wi-Fi. Assim como a tag libera a cancela sem o motorista frear, o certificado funciona como um passaporte digital. A rede confere a credencial, autoriza a entrada e aplica as regras daquele perfil.
O fluxo, em alto nível, tem cinco etapas:
- Cadastro único: o usuário passa uma vez por verificação de identidade (diretório corporativo, SSO ou cadastro validado) e recebe o certificado no dispositivo.
- Descoberta da rede: ao chegar a uma rede compatível, o dispositivo reconhece o ambiente pelo padrão Passpoint, sem precisar escolher o nome da rede.
- Autenticação: o certificado é validado por um servidor RADIUS via 802.1X, com o tráfego protegido desde o primeiro pacote.
- Aplicação de política: a rede libera o acesso com as regras do perfil, como horário, tempo de sessão, banda e quantidade de dispositivos.
- Registro: cada conexão fica em log, vinculada à identidade verificada, pronta para auditoria.
A diferença mais visível para o usuário é que ele não faz nada a partir da segunda conexão. A diferença mais importante para a TI é outra: cada certificado é individual. Se um colaborador sai da empresa ou perde o celular, basta revogar aquele acesso, sem trocar a senha de todo mundo.
Esse é o princípio por trás da autenticação EAP-TLS, considerada uma das formas mais robustas de proteger redes sem fio corporativas, porque elimina a senha como ponto fraco.
E por que agora? Segundo Bruno, o protocolo por trás dessa conexão já existe há alguns anos, mas só recentemente passou a chegar de forma ampla aos dispositivos, no Brasil e em outros mercados. É essa adoção nativa nos aparelhos que torna o modelo viável em escala.
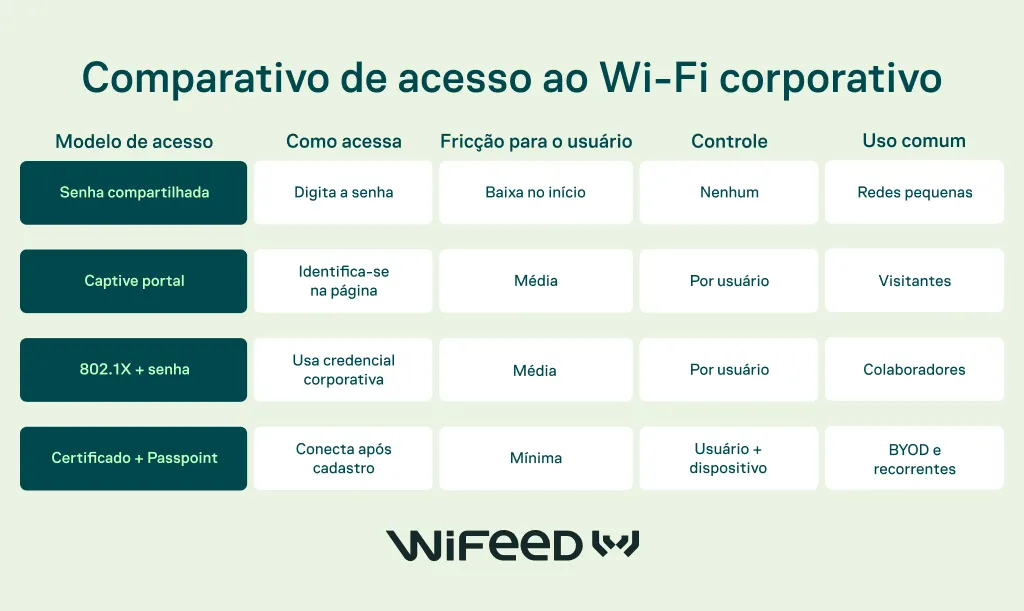
Senha, captive portal ou certificado: o que muda no acesso
Os modelos de acesso ao Wi-Fi corporativo são as formas pelas quais a rede identifica o usuário antes de liberar a conexão: senha compartilhada, captive portal, credencial 802.1X ou certificado digital. No contexto de empresas com muitos perfis e unidades, essa escolha define o equilíbrio entre controle, experiência e esforço de gestão.
| Modelo de acesso | Como o usuário entra | Fricção para o usuário | Controle individual | Rastreabilidade para auditoria | Uso mais comum |
|---|
| Senha compartilhada (WPA2/WPA3-Personal) | Digita uma senha única da rede | Baixa no início, alta a cada troca de senha | Nenhum | Baixa | Redes pequenas e equipamentos simples |
| Captive portal com formulário ou login | Abre uma página e se identifica | Média, repetida por sessão ou unidade | Por usuário | Alta, com consentimento registrado | Visitantes e clientes eventuais |
| 802.1X com usuário e senha | Usa a credencial corporativa configurada no dispositivo | Média, quebra quando a senha expira | Por usuário | Alta | Rede de colaboradores |
| Certificado digital + Passpoint | Conecta sozinho após um cadastro único | Mínima | Por usuário e por dispositivo | Alta, ligada à identidade verificada | Colaboradores, BYOD e visitantes recorrentes |
O quadro mostra que os modelos não competem entre si. Eles atendem públicos diferentes. O captive portal segue sendo a melhor porta de entrada para o visitante que aparece uma vez, inclusive para registrar consentimento e termos de uso.
Já para quem volta todos os dias, como colaboradores, prestadores fixos e clientes recorrentes, repetir formulário é fricção pura. É nesse público que a autenticação por certificado faz mais diferença, tanto na experiência quanto no controle.
A senha compartilhada é o único modelo que perde nas duas frentes: não identifica ninguém e ainda incomoda quando precisa ser trocada. Em empresas com 200 ou mais colaboradores, ela tende a ser a origem de boa parte dos chamados de Wi-Fi.
A estratégia mais madura combina métodos de autenticação diferentes por perfil, em uma gestão única. Assim, cada público recebe o nível de segurança adequado, com a menor fricção possível.
O quadro mostra que os modelos não competem entre si. Eles atendem públicos diferentes. O captive portal segue sendo a melhor porta de entrada para o visitante que aparece uma vez, inclusive para registrar consentimento e termos de uso.
Já para quem volta todos os dias, como colaboradores, prestadores fixos e clientes recorrentes, repetir formulário é fricção pura. É nesse público que a autenticação por certificado faz mais diferença, tanto na experiência quanto no controle.
A senha compartilhada é o único modelo que perde nas duas frentes: não identifica ninguém e ainda incomoda quando precisa ser trocada. Em empresas com 200 ou mais colaboradores, ela tende a ser a origem de boa parte dos chamados de Wi-Fi.
A estratégia mais madura combina métodos de autenticação diferentes por perfil, em uma gestão única. Assim, cada público recebe o nível de segurança adequado, com a menor fricção possível.
O que avaliar antes de adotar Wi-Fi sem fricção na empresa
Adotar Wi-Fi sem fricção é migrar parte dos acessos da rede, hoje feitos por senha ou formulário, para autenticação automática por identidade verificada. No contexto de operações multi-unidade, isso significa avaliar compatibilidade, integração e governança antes de escolher a solução.
Use os critérios abaixo como checklist técnico:
- Infraestrutura: os access points suportam Hotspot 2.0? A solução é homologada com os fabricantes que você já usa, sem exigir troca de equipamento?
- Dispositivos: a base de usuários usa versões de iOS, Android, Windows e macOS que reconhecem perfis Passpoint? Como o certificado chega ao aparelho no primeiro acesso?
- Identidade: existe integração nativa com Active Directory, Google Workspace ou SAML, para que o desligamento de um colaborador derrube o acesso automaticamente?
- Políticas por perfil: é possível definir horário, tempo de sessão, banda, número de dispositivos e VLAN para cada grupo?
- Ciclo de vida: a revogação de um certificado é individual e imediata? Há renovação sem intervenção do usuário?
- Compliance: os logs registram quem, quando e de onde, com retenção adequada ao Marco Civil e consentimento conforme a LGPD?
- Gestão centralizada: todas as unidades ficam em um único painel, com relatórios por grupo de locais?
- Convivência: a solução mantém o captive portal para visitantes eventuais, sem criar duas operações separadas?
Uma recomendação prática: comece por um piloto. Escolha um perfil de alto volume, como colaboradores com BYOD, em uma ou duas unidades. Meça chamados de suporte e tempo de conexão antes e depois. Esses números ajudam a defender a expansão para o restante da operação.
O quadro mostra que os modelos não competem entre si. Eles atendem públicos diferentes. O captive portal segue sendo a melhor porta de entrada para o visitante que aparece uma vez, inclusive para registrar consentimento e termos de uso.
Já para quem volta todos os dias, como colaboradores, prestadores fixos e clientes recorrentes, repetir formulário é fricção pura. É nesse público que a autenticação por certificado faz mais diferença, tanto na experiência quanto no controle.
A senha compartilhada é o único modelo que perde nas duas frentes: não identifica ninguém e ainda incomoda quando precisa ser trocada. Em empresas com 200 ou mais colaboradores, ela tende a ser a origem de boa parte dos chamados de Wi-Fi.
A estratégia mais madura combina métodos de autenticação diferentes por perfil, em uma gestão única. Assim, cada público recebe o nível de segurança adequado, com a menor fricção possível.
O que avaliar antes de adotar Wi-Fi sem fricção na empresa
Adotar Wi-Fi sem fricção é migrar parte dos acessos da rede, hoje feitos por senha ou formulário, para autenticação automática por identidade verificada. No contexto de operações multi-unidade, isso significa avaliar compatibilidade, integração e governança antes de escolher a solução.
Use os critérios abaixo como checklist técnico:
- Infraestrutura: os access points suportam Hotspot 2.0? A solução é homologada com os fabricantes que você já usa, sem exigir troca de equipamento?
- Dispositivos: a base de usuários usa versões de iOS, Android, Windows e macOS que reconhecem perfis Passpoint? Como o certificado chega ao aparelho no primeiro acesso?
- Identidade: existe integração nativa com Active Directory, Google Workspace ou SAML, para que o desligamento de um colaborador derrube o acesso automaticamente?
- Políticas por perfil: é possível definir horário, tempo de sessão, banda, número de dispositivos e VLAN para cada grupo?
- Ciclo de vida: a revogação de um certificado é individual e imediata? Há renovação sem intervenção do usuário?
- Compliance: os logs registram quem, quando e de onde, com retenção adequada ao Marco Civil e consentimento conforme a LGPD?
- Gestão centralizada: todas as unidades ficam em um único painel, com relatórios por grupo de locais?
- Convivência: a solução mantém o captive portal para visitantes eventuais, sem criar duas operações separadas?
Uma recomendação prática: comece por um piloto. Escolha um perfil de alto volume, como colaboradores com BYOD, em uma ou duas unidades. Meça chamados de suporte e tempo de conexão antes e depois. Esses números ajudam a defender a expansão para o restante da operação.
Como o WiFeed aplica o Wi-Fi sem fricção na prática
O WiFeed aplica o Wi-Fi seguro sem fricção por meio do Wi-Fi Pass, solução de autenticação baseada no padrão Passpoint lançada em 10 de setembro de 2026. No contexto de redes corporativas, isso significa conexão automática para o usuário e políticas, logs e controle centralizados para a TI.
Foi essa abordagem que Bruno Guimarães apresentou no Gartner CIO & IT Executive 2026, evento em que o WiFeed esteve como patrocinador. Em vez de reforçar a barreira na entrada, a proposta é tirar a senha e o formulário recorrente do caminho sem tirar da empresa o controle sobre quem acessa e em quais condições.
Na prática, o time de TI define no mesmo painel:
- Regras por perfil para colaboradores, visitantes, fornecedores e dispositivos pessoais.
- Limites de horário e de tempo de conexão, quantidade de dispositivos por usuário, banda disponível e bloqueios.
- Convivência com os demais métodos da plataforma, como captive portal, SSO com 2FA e integração com diretórios corporativos.
Na entrevista, Bruno comparou o papel da solução ao de um porteiro: ela define quem entra e o que cada um pode fazer na rede, com rastreabilidade caso algo dê errado. O certificado vale para dispositivos corporativos e pessoais, em ambientes como varejo, farmácias, shoppings, hotéis e escritórios.
Outro ponto relevante: o Wi-Fi Pass foi desenvolvido para ambientes com equipamentos de diferentes fabricantes. A plataforma é homologada com mais de 20 marcas de access points, o que permite adotar o modelo sem trocar a infraestrutura instalada. Os detalhes do produto estão na página do Wi-Fi Pass [LINK: LP Wi-Fi Pass].
Segundo dados internos da WiFeed, a plataforma está presente em mais de 15 mil locais, com mais de 80 mil access points gerenciados e mais de 35 milhões de usuários autenticados. Nos projetos gerenciados pela WiFeed, clientes registraram redução de até 87% no tempo gasto com gestão de Wi-Fi e queda de 91% nas reclamações relacionadas à rede.
Empresas como Assaí Atacadista, Decathlon, Unimed, Nike e Grupo BRF já usam a plataforma para gerenciar o acesso às suas redes. E, de acordo com pesquisa de satisfação da WiFeed, o NPS da operação é 88, com atendimento em até 2 minutos.
Perguntas frequentes sobre Wi-Fi seguro sem fricção
1- Wi-Fi sem fricção é menos seguro do que Wi-Fi com senha? Não. Quando a conexão automática usa certificado digital, a segurança tende a ser maior do que com senha compartilhada, porque cada acesso é individual, criptografado e pode ser revogado sem afetar os demais usuários.
2- Qual a diferença entre Wi-Fi Pass, Passpoint e OpenRoaming? Passpoint (Hotspot 2.0) é o padrão técnico que permite ao dispositivo reconhecer redes e se autenticar sozinho. OpenRoaming é a federação da Wireless Broadband Alliance que usa esse padrão para conectar usuários entre redes de diferentes organizações. O Wi-Fi Pass é a solução do WiFeed que aplica o Passpoint à gestão de redes corporativas, com políticas e logs.
3- Preciso trocar os access points para ter conexão automática? Na maioria dos casos, não. Os access points corporativos atuais costumam suportar Hotspot 2.0, e plataformas homologadas com vários fabricantes aplicam o modelo sobre a infraestrutura existente. Vale confirmar modelo e firmware antes do projeto.
4- A conexão automática atende à LGPD e ao Marco Civil? Sim, desde que a solução registre os logs de conexão vinculados a uma identidade verificada e colete o consentimento no cadastro inicial. Esses registros são o que permite responder a auditorias e solicitações legais.
5- O captive portal deixa de ser necessário? Não. Ele continua sendo a melhor opção para visitantes eventuais, que precisam aceitar termos e se identificar uma única vez. A conexão automática é mais indicada para quem acessa a rede com frequência.
Do equilíbrio ao padrão: o próximo passo da sua rede
A mensagem do Gartner CIO 2026 é clara: segurança e experiência no Wi-Fi deixaram de ser escolhas opostas. As empresas que tratarem identidade como base do acesso vão ganhar em controle, compliance e produtividade ao mesmo tempo.
O horizonte é o passwordless, a autenticação sem senha. Na avaliação do CEO do WiFeed, esse modelo deve estar disseminado em 5 a 10 anos. Quem adotar certificados agora chega lá com a base pronta, de forma “absolutamente imperceptível ao usuário”, nas palavras dele.
Se a sua operação ainda depende de senha compartilhada ou de formulário repetido, vale ver na prática como o acesso automático se encaixa nas regras da sua rede. Conheça o Wi-Fi Pass.

