Filtro de conteúdo e firewall costumam ser tratados como sinônimos, mas cumprem funções diferentes na segurança da rede. O firewall controla o tráfego de entrada e saída com base em regras de rede, enquanto o filtro de conteúdo decide quais sites e categorias podem ser acessados pelos usuários.
Entender essa diferença é essencial para gestores de TI que lidam com redes corporativas, multi-unidades e Wi-Fi para colaboradores, visitantes e operação. Usar apenas uma das duas soluções deixa lacunas de segurança que podem gerar desde infecção por malware até exposição a riscos legais, como violações à LGPD e ao Marco Civil da Internet.
Neste conteúdo, você vai entender o que cada tecnologia faz, os tipos de firewall existentes hoje (incluindo NGFW e UTM), a diferença entre filtro DNS e firewall DNS, e por que a combinação das duas soluções, junto com um sistema de autenticação de acesso, forma a arquitetura de segurança mais completa para redes corporativas.

O que é Filtragem de Conteúdo?
O filtro de conteúdo é uma ferramenta que restringe o acesso a determinados sites ou categorias de conteúdo na internet, bloqueando páginas inadequadas, perigosas ou improdutivas com base em regras definidas pelo administrador da rede.
Ele atua apenas sobre o destino da navegação, não sobre o tráfego de rede em si. Para entender os tipos de filtro (DNS, proxy, por categoria) e todos os benefícios em detalhe, veja o guia completo sobre filtro de conteúdo web.
Um levantamento da Kaspersky mostra que 71% das empresas brasileiras reconhecem ter lacunas na capacidade de enfrentar ciberameaças, reforçando por que essa camada de proteção importa tanto quanto o firewall.
O que é Firewall?
O firewall é um sistema de segurança que monitora e controla o tráfego de entrada e saída da rede de acordo com regras predefinidas. Ele atua como um porteiro, mas o foco está na proteção contra malwares, analisando pacotes de dados, endereços IP, portas e protocolos.
Os firewalls operam em diferentes camadas, desde hardware dedicado até sistema operacional e aplicação, formando uma barreira de defesa contra ameaças como trojans, spywares e tentativas de invasão.

Principais características do Firewall
- Analisar pacotes de dados, filtrando o tráfego com base em regras de segurança;
- Atuar em diferentes camadas da rede, protegendo contra ameaças como sniffers, trojans, spywares e malwares;
- Requer atualização constante para acompanhar novas ameaças e vulnerabilidades.
O Firewall forma uma abordagem de defesa em camadas em conjunto com outras soluções de segurança, como antivírus e políticas internas.
👉Fique por dentro dos principais eventos de cibersegurança e tendências para o setor.
Tipos de firewall: de stateful a NGFW
Nem todo firewall funciona da mesma forma. Conhecer os tipos ajuda a entender o nível de proteção que sua rede corporativa realmente precisa:
- Firewall de filtro de pacotes (stateless): analisa pacotes isoladamente, com base em IP, porta e protocolo, sem considerar o contexto da conexão
- Firewall stateful: avalia o estado da conexão, reconhecendo se um pacote pertence a uma sessão legítima já estabelecida
- Proxy firewall: intermedia toda a comunicação entre a rede interna e a internet, ocultando o IP interno
- UTM (Unified Threat Management): concentra firewall, antivírus de rede, filtro de conteúdo, IPS e VPN em uma única plataforma, indicado para times de TI enxutos
- NGFW (Next-Generation Firewall): combina inspeção profunda de pacotes (DPI), controle de aplicações e inteligência de ameaças em tempo real, usado por fabricantes como Fortinet, Cisco e Aruba
Essa evolução explica por que, hoje, muitos firewalls corporativos já trazem o filtro de conteúdo embutido como um módulo, e não como uma ferramenta separada.
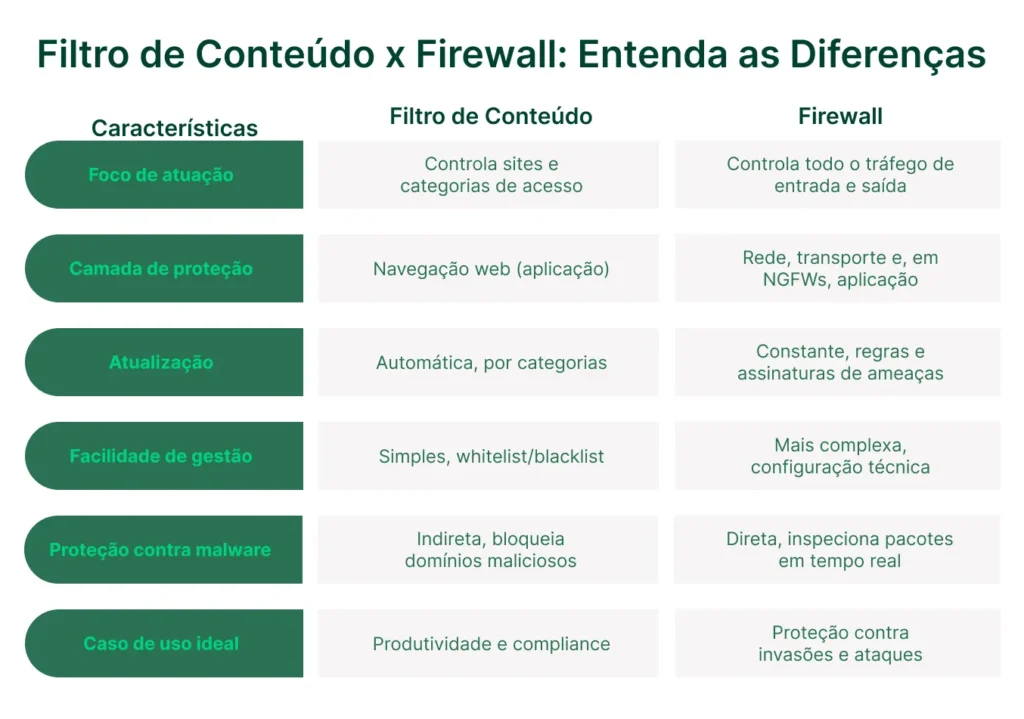
Filtro de Conteúdo x Firewall: tabela comparativa
| Critério | Filtro de Conteúdo | Firewall |
|---|
| Foco de atuação | Controla quais sites e categorias podem ser acessados | Controla o tráfego de entrada e saída da rede |
| Camada de proteção | Camada de aplicação (navegação web) | Camada de rede, transporte e, em NGFWs, aplicação |
| Proteção contra malware | Bloqueia domínios maliciosos conhecidos | Inspeciona pacotes e bloqueia tráfego suspeito em tempo real |
| Necessidade de atualização | Atualização automática de categorias, baixa intervenção manual | Exige atualização constante de regras e assinaturas de ameaças |
| Facilidade de gestão | Simples, baseada em categorias e whitelist/blacklist | Mais complexa, depende de configuração técnica de regras |
| Caso de uso ideal | Produtividade, compliance e bloqueio de sites impróprios | Proteção contra invasões, ataques e tráfego malicioso |
Filtro DNS e Firewall DNS: saiba as diferenças
Com a popularização das soluções baseadas em DNS, surge a dúvida comum: filtro DNS e firewall DNS são a mesma coisa? Não. Ambos utilizam o DNS para bloquear acessos, mas com propósitos e escopos diferentes:
Filtro DNS
O filtro DNS é um tipo de filtro de conteúdo que atua controlando o acesso a sites a partir das consultas feitas ao sistema de nomes de domínio. Ele bloqueia ou libera páginas conforme regras predefinidas, impedindo o acesso a domínios associados a phishing, malware ou categorias inadequadas.
Por ser fácil de implementar, o filtro DNS é comum entre pequenas e médias empresas que buscam uma primeira camada de proteção prática e econômica.
Casos práticos de uso do filtro DNS:
- Bloqueio de sites de phishing, impedindo roubo de credenciais
- Prevenção de acesso a domínios de malware conhecidos
- Aplicação de políticas de uso da internet em horário de trabalho
- Bloqueio de comunicação com servidores de comando e controle de botnets
Firewall DNS
O firewall DNS é uma funcionalidade mais específica, com foco em monitorar o tráfego DNS em busca de anomalias, como tentativas de tunneling ou outras atividades maliciosas que usam o protocolo DNS como vetor de ataque.
Ele atua de forma semelhante ao filtro DNS, mas com recursos adicionais de monitoramento e pode se integrar a firewalls de próxima geração. Ainda assim, sua função é bloquear ameaças via DNS, não substituir o firewall tradicional como um todo.
Em resumo:
- O filtro DNS foca em bloquear o acesso a domínios maliciosos ou indesejados na fase de resolução de nomes.
- O firewall DNS (uma funcionalidade do firewall) foca em inspecionar o tráfego DNS em busca de atividades suspeitas e ameaças.
NGFW, UTM e SWG: onde essas soluções se encaixam
Além do firewall tradicional, o mercado corporativo trabalha hoje com camadas adicionais que reforçam a segurança da navegação:
- NGFW: já discutido acima, une firewall, DPI e controle de aplicações em um único ponto de inspeção
- UTM: ideal para empresas que querem centralizar filtro de conteúdo, antivírus e firewall em uma plataforma única, reduzindo a complexidade operacional
- SWG (Secure Web Gateway): atua especificamente na camada de navegação web, inspecionando tráfego HTTPS e aplicando políticas de acesso, funcionando de forma complementar ao filtro de conteúdo
Fabricantes como Fortinet, Cisco, Aruba e Huawei já entregam parte dessas camadas de forma integrada. Se sua empresa usa FortiGate, por exemplo, vale entender como o WiFeed se integra a esse equipamento sem exigir mudanças na infraestrutura já existente.
Por que usar as duas soluções juntas na rede corporativa
A resposta correta não está em escolher entre filtro de conteúdo ou firewall, mas em entender que eles resolvem problemas diferentes:
- Só firewall: protege contra invasões e tráfego malicioso, mas não impede que um colaborador acesse um site improdutivo ou de risco
- Só filtro de conteúdo: controla a navegação, mas não analisa pacotes de dados nem bloqueia ataques de rede
- Firewall + filtro de conteúdo + gestão de acesso: cobre tráfego, navegação e identificação de quem está usando a rede, fechando o ciclo de segurança
Empresas que lidam com dados sensíveis, múltiplas unidades ou exigências de compliance devem investir na combinação das camadas, sempre alinhada a políticas de segurança claras e monitoramento constante.
👉 Fique por dentro dos principais eventos de cibersegurança e tendências para o setor.
👉Confira outros conteúdos relacionados:
Como o WiFeed complementa Firewall e Filtro de Conteúdo na sua rede
Firewall e filtro de conteúdo controlam tráfego e navegação, mas nenhum dos dois identifica, sozinho, quem está conectado à rede Wi-Fi. É aí que entra o WiFeed.
O WiFeed é uma plataforma de controle de acesso, autenticação e segurança para redes Wi-Fi corporativas. Ele atua na camada de identificação e gestão do usuário, complementando firewall e filtro de conteúdo com:
- Mais de 15 métodos de autenticação, incluindo SSO com 2FA, Active Directory, Google Workspace e Gov.br
- Políticas de acesso por perfil e SSID, com controle de tempo de sessão, VLAN, MAC e conexões simultâneas
- Logs completos de conexão e relatórios de auditoria, em conformidade com LGPD e Marco Civil da Internet
- Homologação com mais de 20 fabricantes de Access Points, incluindo Fortinet, Aruba, Cisco, Huawei, Mikrotik e Ubiquiti
- Integração via VLAN ou modo bridge, sem necessidade de trocar o firewall ou o filtro de conteúdo já usados pela empresa
Na prática, você mantém o FortiGate, o firewall Aruba ou qualquer outro equipamento homologado, e adiciona uma camada de autenticação e visibilidade sobre quem acessa a rede, com registro de cada conexão. Veja como funciona o filtro de conteúdo integrado ao WiFeed na Central de Ajuda.
Para empresas que já operam com FortiGate, o manual de integração FortiGate e WiFeed mostra o passo a passo técnico da configuração.
Perguntas frequentes
1- Qual a principal diferença entre filtro de conteúdo e firewall? O filtro de conteúdo restringe o acesso a sites e categorias de conteúdo, enquanto o firewall monitora e controla o tráfego de entrada e saída da rede, protegendo contra malwares e acessos não autorizados.
2- Se eu só puder implementar uma solução agora, qual devo priorizar? Depende do risco mais urgente. Se o problema é produtividade e compliance na navegação, comece pelo filtro de conteúdo. Se o risco é invasão e tráfego malicioso, priorize o firewall. O ideal, no médio prazo, é ter as duas camadas ativas.
3- Firewall substitui antivírus? Não. O firewall controla o tráfego de rede, mas não analisa arquivos já presentes nos dispositivos. O antivírus atua na detecção e remoção de malwares instalados, formando outra camada da estratégia de defesa em profundidade.
4- Filtro de conteúdo bloqueia vírus e malware? De forma indireta. Ele impede o acesso a domínios já conhecidos por hospedar malware ou phishing, mas não substitui a inspeção de tráfego feita por um firewall ou antivírus.
5- Como aplicar filtro de conteúdo em uma rede com múltiplos Access Points? O ideal é centralizar a política em uma plataforma que se integre aos APs homologados, aplicando as mesmas regras de bloqueio em todas as unidades, sem depender de configuração manual em cada equipamento.
6- Quais os tipos de filtro de conteúdo e firewall? Os filtros de conteúdo podem ser baseados em DNS, URL ou análise de conteúdo. Os firewalls variam entre stateless, stateful, proxy, UTM e NGFW, este último com inspeção profunda de pacotes e prevenção de intrusão.
Hotspot Wi-Fi: a garantia de segurança de rede
Cada acesso desconhecido à rede da sua empresa pode ser uma porta de entrada para ameaças. Firewall e filtro de conteúdo bloqueiam acessos e monitoram tráfego, mas nenhum dos dois registra quem tentou acessar e o que foi acessado.
Uma forma de virar esse jogo é associar o software de gestão de Hotspot Wi-Fi à estratégia de segurança de rede. Um portal cativo de conexão exige cadastro do usuário, armazena os dados de acesso em nuvem e cria um histórico detalhado, alinhado às exigências do Marco Civil da Internet e da LGPD.
Quem oferece Wi-Fi sem controle de acesso está exposto a responsabilização por ações de terceiros. Segurança de rede não é luxo, é necessidade.
Fale com o time do WiFeed e transforme sua rede em um ambiente seguro, com controle total sobre quem utiliza o Wi-Fi e conformidade legal em cada conexão registrada.

